AI資料安全

AI安全本質上是資料問題。 Forcepoint正是由此切入。

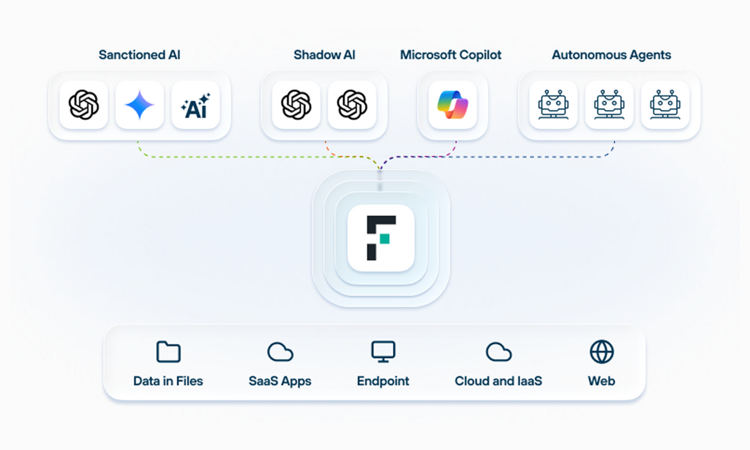
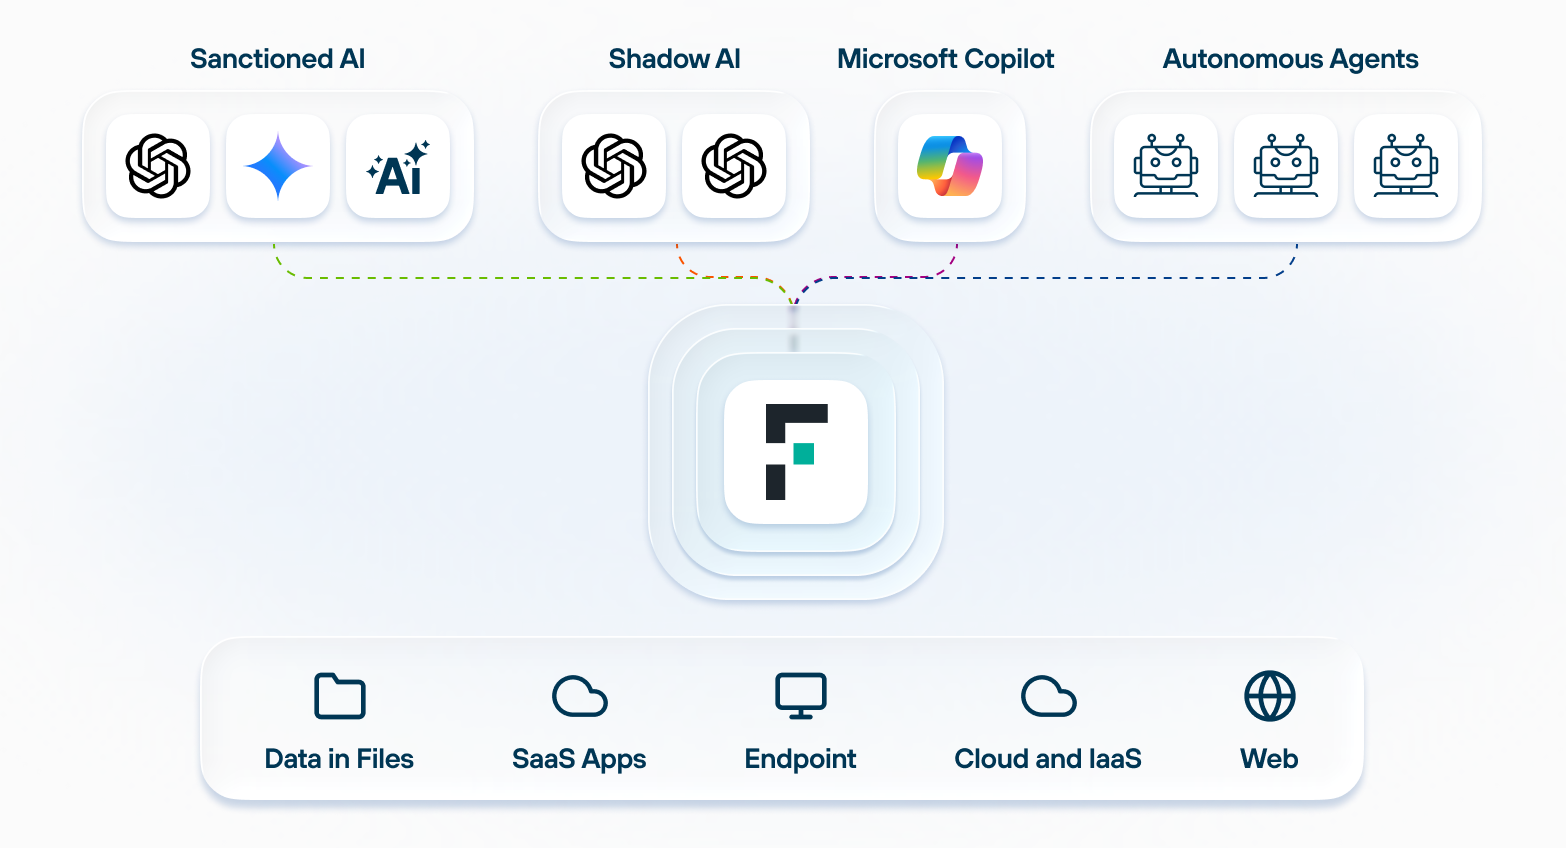
在每一次AI互動中發掘、分類並落實資料安全策略,涵蓋已授權應用程式、Shadow AI,乃至部署在雲端與endpoint上的代理。

問題所在

每一次提示詞輸入都是一次資料傳輸。
您知道它流向何處嗎?

79%

的企業仍難以保護AI背後的資訊,原因在於老舊系統與資料品質參差不齊

66%

的C級主管使用未經核准的AI技術(Snowflake)

83%

的企業沒有自動化控制機制,無法阻止機密資料流入公開的AI工具

Forcepoint的獨特優勢

單一平台整合安全能力

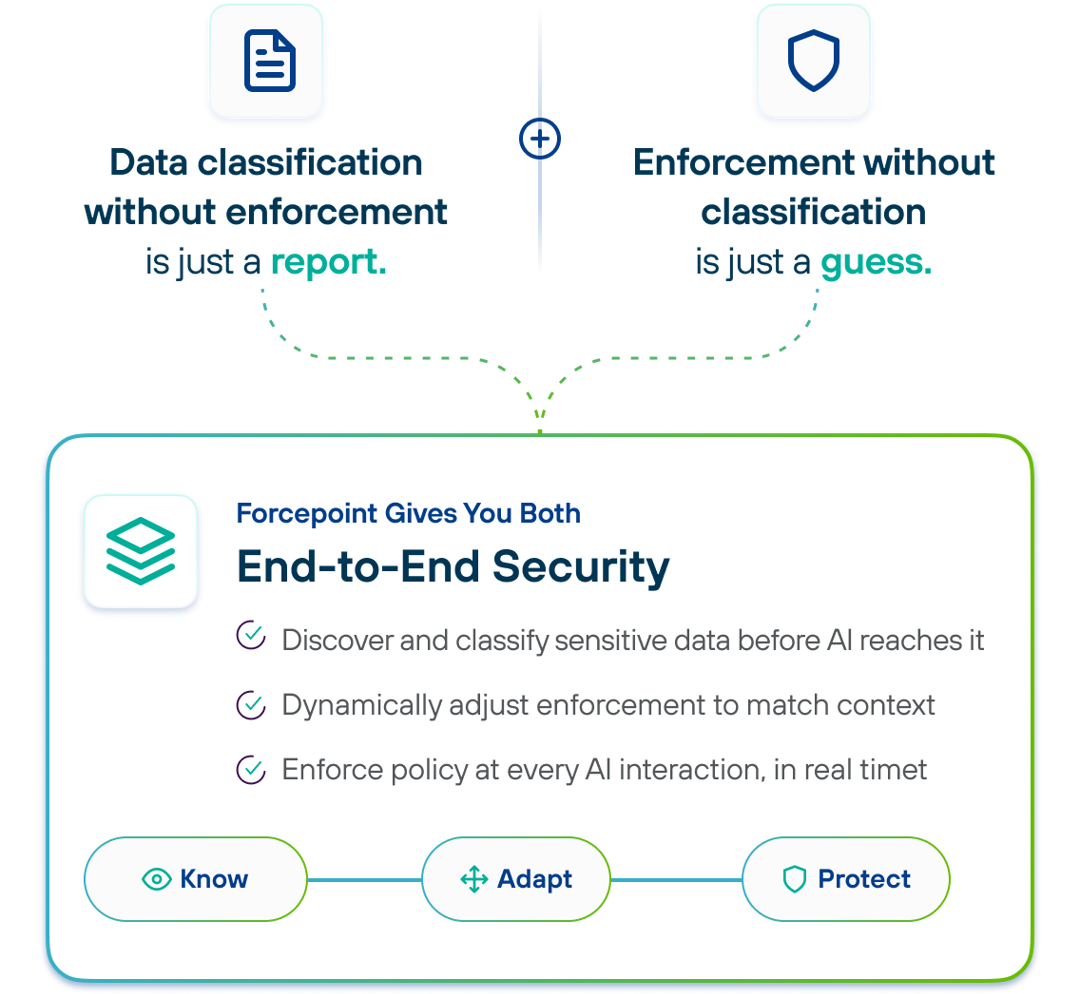
Forcepoint將二十年資料安全領域的領導地位融入每一次AI互動。部分供應商能夠分類卻無法執行政策,另一些能夠執行政策卻無法原生分類,還有少數供應商僅在網路流量之上疊加治理功能。

從發掘到執行,沒有任何供應商能像Forcepoint一樣全面掌握資料層。
AI Data Security

三大支柱,一個資料優先策略

只需一項政策,涵蓋AI接觸您資料的每一個環節。

已授權應用程式、Shadow AI與自主代理都會移動機密資料。大多數安全工具只能看見其中一個面向。Forcepoint透過單一自適應政策統一管理這三者。

您的團隊已經在使用 Claude、Copilot、ChatGPT 和 AWS Bedrock。Forcepoint 能看見進出每一個工具的所有內容。

看不見的東西,就無法治理。Forcepoint 能在未經核准的 AI 工具演變成無人預見的資料外洩之前將其找出。

代理的成長速度超過了管理它們的人員。Forcepoint 確保任何代理都不會直接持有金鑰。

您現有的分類與政策成果,從第一天起即可延伸至每個 AI 介面,歷史活動也會自動回填。無需重新分類,無需建立新專案,也無需管理新的主控台。了解這在您的環境中會是什麼樣子。

申請示範

Forcepoint如何阻止AI資料風險

三層防護,一個平台,無縫銜接。

資料安全
發掘事件
定位機密資料
在風險演變為資料外洩之前,掌握您的AI風險。
財務記錄員工記錄
Layer 01

洞察

對機密資料進行分類,並偵測您環境中的每個AI工具與代理。
Layer 02

自適應

隨著AI活動、語境與風險的變化,自動調整政策與權限。
Layer 03

保護

在確保AI安全使用的同時,防止機密資料在人員、工具與自主代理之間流失。

諮詢專家

管控每一次AI互動,
保護您的所有資料。

親眼見證Forcepoint AI Data Security的實際效果,與我們的專家探討您面臨的挑戰。

邁出下一步

距離更強大的AI資料安全,您只差幾次點擊。

全貌視角

洞察每一項AI風險,阻止每一次威脅。

保護您的資料並管控每一次AI互動,讓您的團隊能夠更快推進業務,而不會引入新的風險。

可視性與管控

洞察並管控AI接觸您資料的每個環節

發掘所有正在使用的AI工具:無論是已授權、未授權或內部自建。套用一致的政策,限制高風險使用,並展現您的策略成效。
了解更多

即時資料保護

在每一次AI互動中執行政策

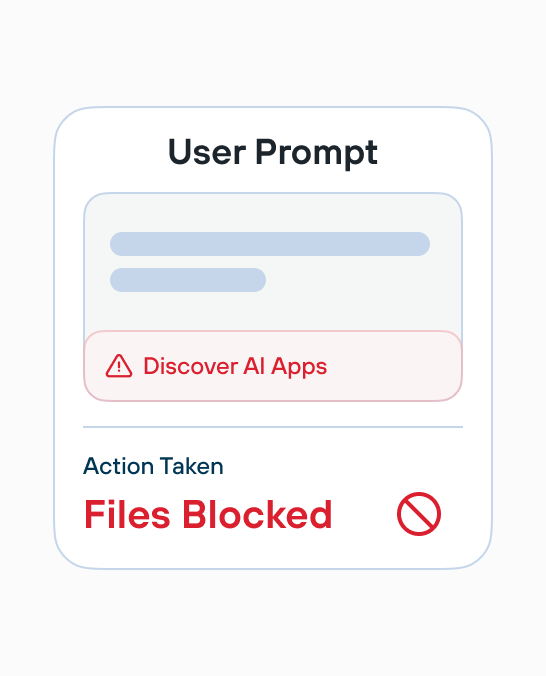
即時檢測提示詞與檔案上傳內容,並依您的政策自動執行封鎖、遮蔽或放行操作。
了解更多

Microsoft Copilot

管控Copilot可存取的內容

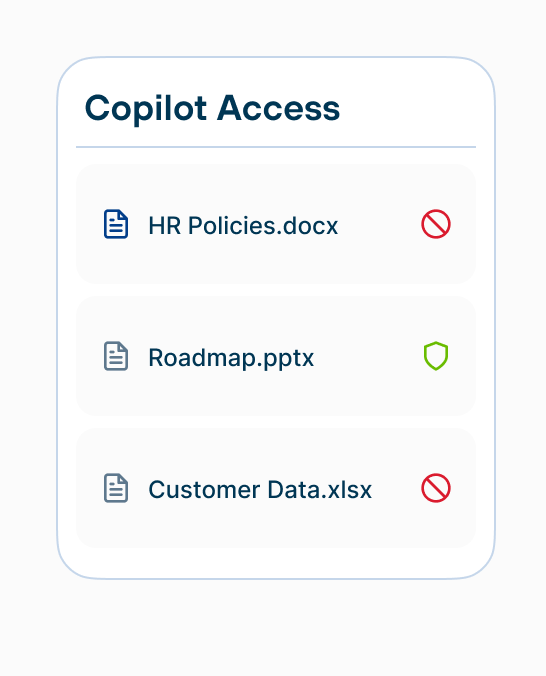
發掘過度共享情況,設定資料邊界,並在Microsoft 365全面保護機密資訊。
了解更多

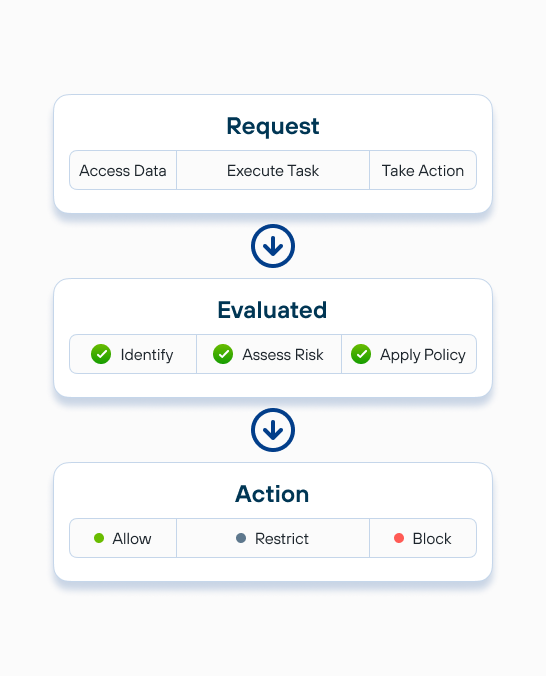
代理型人工智慧治理

主動管控自主代理

發掘代理,了解其目標與權限,並部署防護機制以確保您的資料安全。
了解更多

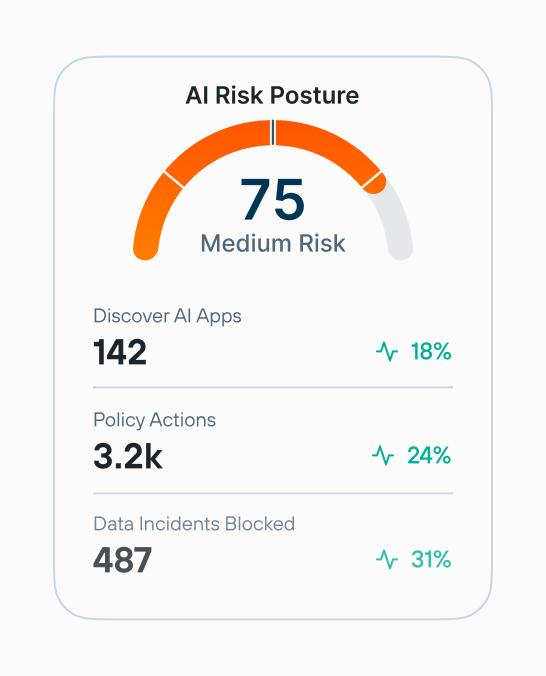
風險與安全態勢報告

將AI活動轉化為可付諸行動的證據

在同一平台上追蹤專案成效、使用者行為、政策執行情況以及風險趨勢。
了解更多

單一平台,全面掌控AI。

諮詢AI專家

我們的方法

一個平台,全面掌握整個資料層

Forcepoint將分類與政策執行原生連結,從第一天起就將您現有的政策擴展至AI情境,並即時套用正確的動作,使治理能力隨AI採用規模同步擴展。

申請展示

政策實踐

政策如影隨形,無所不在。

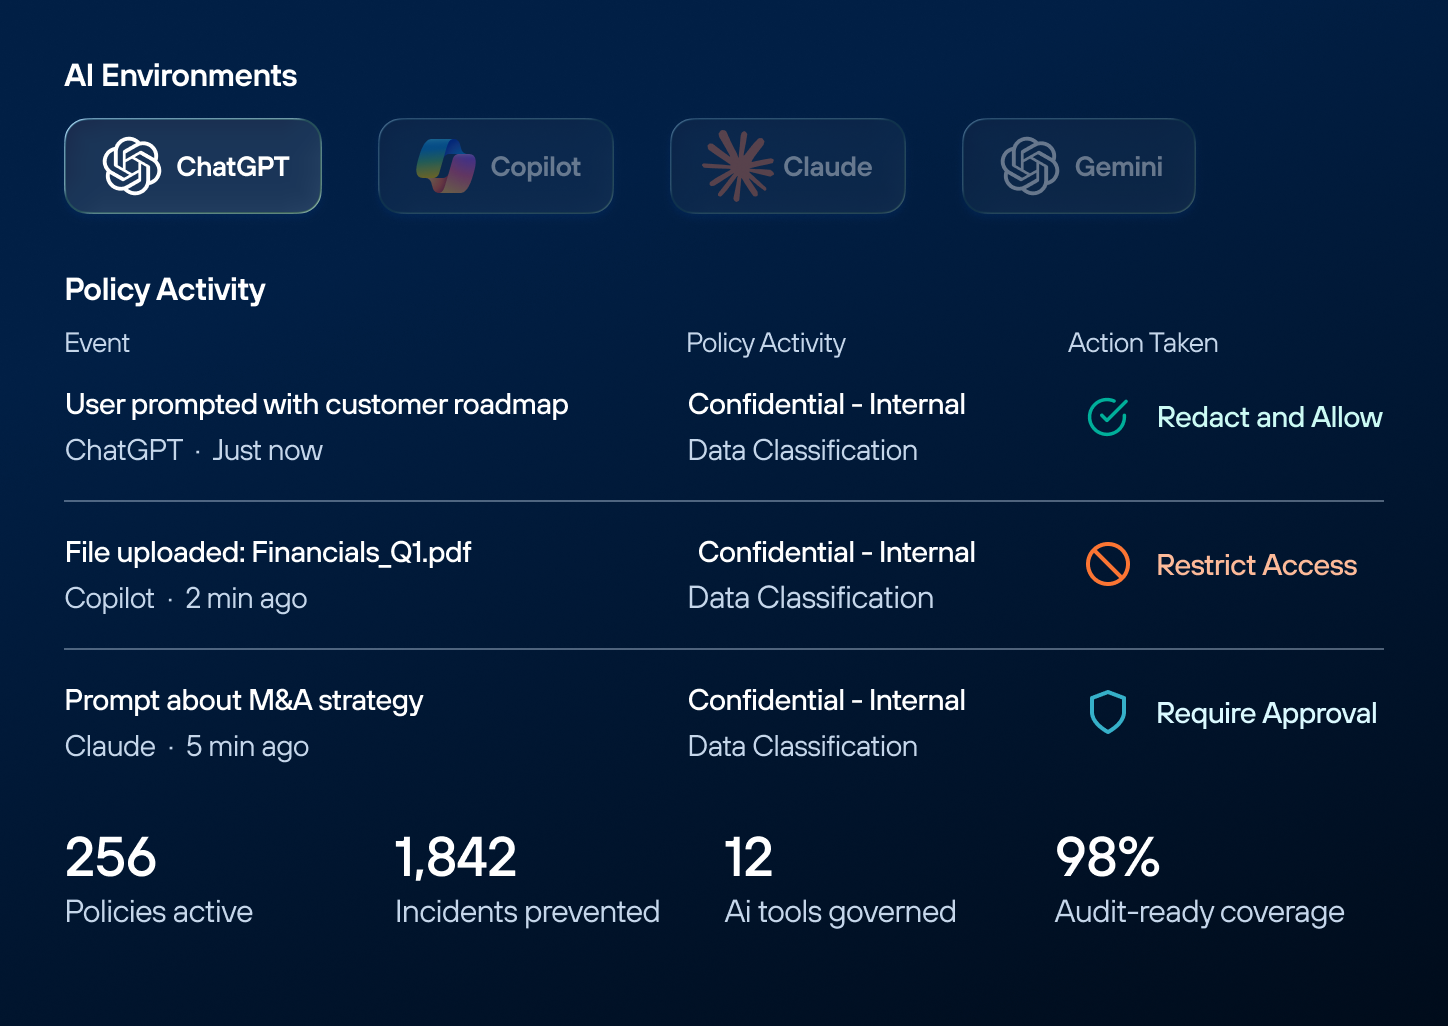
從原生分類到即時政策執行,Forcepoint確保您的政策在包括AI在內的所有情境中始終追隨資料。在同一平台上獲得一致的管控能力與可衡量的成果。

原生分類與政策執行相結合

在風險發生點進行保護

從第一天起就將政策擴展至AI

自動擴展治理能力
資源中心

深入了解AI資料安全

電子書

AI資料安全企業指南

閱讀電子書
分析師報告

Gartner® CISO’s Guide: 3 Zero-Trust Use Cases to Secure AI

閱讀報告
影片

Forcepoint 如何偵測並控制 Shadow AI

專為受監管產業打造

深受產業領導者信賴,協助保護AI中的資料安全

醫療保健

啟用AI的同時,維護病患信任

醫療機構正快速推動AI導入,但未分類且過度暴露的PHI資料帶來合規與外洩風險,而現有治理計畫難以跟上AI的發展速度。

洞察

了解PHI與臨床資料的存放位置、使用方式,以及AI在您的環境中引入風險的具體環節。

自適應

依醫療情境中AI應用的具體脈絡、角色、工作流程以及不斷變化的風險,套用正確的政策與控制措施。

保護

防止不安全的AI互動,並在所有AI應用程式中保護病患、臨床與作業資料的安全。

Forcepoint

保護所有PHI存取

在雲端與地端系統中發掘並分類病患資料,防止AI暴露過度共享的檔案。

成果

導入AI而不帶來資料外洩風險

臨床團隊可以放心使用AI工具,因為PHI資料在任何AI互動發生之前皆已受到治理與保護。

您所在產業所需要的安全保障

諮詢專家
FAQ
常見問題
什麼是 AI 資料安全?
AI 資料安全是一整套控制措施,用於在敏感資料進入 AI 工具並在其中流轉的過程中確保其安全,涵蓋提示詞、檔案上傳以及傳回的回應。Forcepoint 的方法從資料而非模型著手。資料在抵達 AI 工具之前即被分類,隨後在互動發生的當下執行政策。Forcepoint AI Data Security 將此標準套用於已核准的 AI、Shadow AI 和 AI 代理,因此無論員工使用其中哪一種,同一項政策都持續有效。
企業為什麼需要 AI 安全?
若沒有 AI 資料安全,敏感資料會隨著一則則提示詞流出組織,而在資料遺失之前沒有人會察覺。貼到聊天機器人中的客戶紀錄,或為取得摘要而上傳的合約,都是發生在一般網路與端點管控之外的資料傳輸。已核准的 AI 應用程式與 Shadow AI 都會造成這種暴露,而僅用於監看已核准軟體的工具永遠無法發現未經核准的活動。Forcepoint AI Data Security 會監控 AI 的使用情況,阻止未經核准的存取,並防止資料遺失。
AI 安全軟體與傳統 DLP 有何不同?
傳統 DLP 保護透過電子郵件、USB 隨身碟和檔案共用等靜態管道傳輸的已知檔案類型。Forcepoint AI Security 運行於與 Forcepoint DLP 相同的分類引擎之上,並加以擴充,在有人與 AI 工具互動的當下檢查提示詞、回應和檔案上傳,無論是在端點以內嵌方式進行,或是透過連接至已核准平台的 API 連接器。Forcepoint DLP 與 Forcepoint AI Security 都是 Forcepoint AI Data Security 平台的功能,因此 AI 涵蓋範圍是延伸您現有的政策,而非取代。
AI 安全軟體如何保護 ChatGPT、Copilot 及其他 AI 工具中的資料?
Forcepoint AI Security 的 AI Detection and Response 功能透過原生 API 連接器連線至已核准的 AI 平台,包括 ChatGPT Enterprise、Microsoft 365 Copilot 和 AWS Bedrock。它會依據您現有的資料分類政策檢查提示詞、回應和檔案上傳,一旦發現違規,便會自動觸發補救措施:稽核、隔離、複製或刪除對話,或撤銷對過度共用檔案的存取權限。
您如何掌握員工正在存取哪些 AI 工具,包括 Shadow AI?
Forcepoint AI Security 的 Shadow AI Discovery and Control 功能可探索端點上執行的未經核准 AI 應用程式、網站和 AI 代理,包括在有人主動尋找之前始終不可見的 Shadow AI。它也能偵測個人帳戶與企業帳戶的使用情況,這一點相當重要,因為安全團隊正是藉此判斷在 AI 聊天機器人中輸入內容的人,使用的是已核准的企業帳戶,還是完全沒有政策保護的個人登入。
您如何管控 AI 代理以及 Copilot 等工具可以存取的內容?
Forcepoint 會在 Copilot 存取之前,對 OneDrive 和 SharePoint 中的敏感檔案進行分類,接著透過以 API 為基礎的補救措施,自動撤銷存取權限或限制對過度共用內容的共用。對於在雲端執行並直接呼叫 Salesforce、Microsoft 365 和 Jira 等商務應用程式的代理,AI Agent Gateway(Forcepoint AI Security 的一項功能)位於代理與應用程式之間。任何代理都不持有應用程式的直接憑證,每個回應都會在欄位層級接受檢查,寫入或刪除動作可暫緩執行,等待人工核准。無論代理是讀取過度共用的檔案,還是直接呼叫應用程式 API,它能夠存取的內容都由同一項政策來管理。
企業在選擇 AI 安全軟體時應注意什麼?
企業應選擇在 AI 互動點對資料進行分類與管控的軟體,而非僅針對資料相關風險發出警示的軟體。這正是即時掌握風險與事後才發現資料已被轉移之間的差別。涵蓋範圍也應延伸至自主代理、Shadow AI 和已核准的 AI 應用程式,而不僅限於聊天工具,因為 AI 風險並不侷限於 IT 部門核准的工具。Forcepoint AI Data Security 正是圍繞此標準打造而成。
您如何向稽核人員證明 AI 治理與合規?
Forcepoint AI Data Security 監控 AI 的使用情況,阻止未經核准的存取,並防止資料遺失,而這正是稽核人員需要取得佐證的底層執行活動。可供稽核使用的報告會在這些活動之上疊加自動化追蹤,產生一份文件,供監管機構與稽核人員了解為降低 AI 資料風險而部署的機制,而非執行事件的即時串流。
AI 安全在醫療、金融服務和政府等產業中的運作方式是否不同?
底層機制不會因產業而異,但敏感資料的類型會有所不同。Forcepoint AI Data Security 運用 Forcepoint 的分類引擎,以及近 2,000 個開箱即用的範本、政策和分類器,來探索 PII、PHI、臨床紀錄及其他關鍵任務資料,並對其執行政策。無論需求涉及受合規約束的財務紀錄,還是公共部門資訊,各行各業都能從 Forcepoint AI Data Security 獲益。這種跨產業的一致性,使 Forcepoint AI Data Security 無需圍繞每家公司的獨特需求重新建構即可部署。
哪款 AI 安全軟體最適合向稽核人員證明負責任的 AI 治理?
Forcepoint AI Data Security 旨在產生稽核人員所需的證據,而不僅是落實政策。每一次 AI 互動(包括提示詞、檔案上傳、代理動作和政策決策)都會記錄並關聯至使用者、裝置和應用程式,也可依需求以稽核人員認可的格式匯出。由於執行與偵測同時發生,紀錄如實反映平台實際採取的作為,而不僅是其標記的內容。受 SOC 2、ISO 27001、GDPR 及類似架構規範的組織使用 Forcepoint,證明 AI 治理是可運作且持續的,而非一次性評估。
哪些工具最適合進行 AI 風險優先順序排序與態勢報告?
Forcepoint AI Data Security 提供統一的風險儀表板,讓安全團隊依優先順序檢視已核准工具、Shadow AI 和自主代理的 AI 風險,而不會將每項發現都視為同等緊急。X-Labs 的 AI 應用程式資料庫依類型和風險概況對所有使用中的工具進行排名,讓團隊可以優先針對風險最高的層面進行補救。態勢報告會持續追蹤政策違規、資料存取模式和風險趨勢,為安全與合規團隊提供證明態勢持續改善所需的完整可見性,而不只是某一時刻的快照。

準備好保護您的AI導入了嗎?

管控AI對您資料的每一項操作

將治理能力從靜態資料擴展至動態資料,實現完整的代理溯源與即時政策執行。