Forcepoint AI Agent Gateway
代理正在迅速增加。 您準備好了嗎?
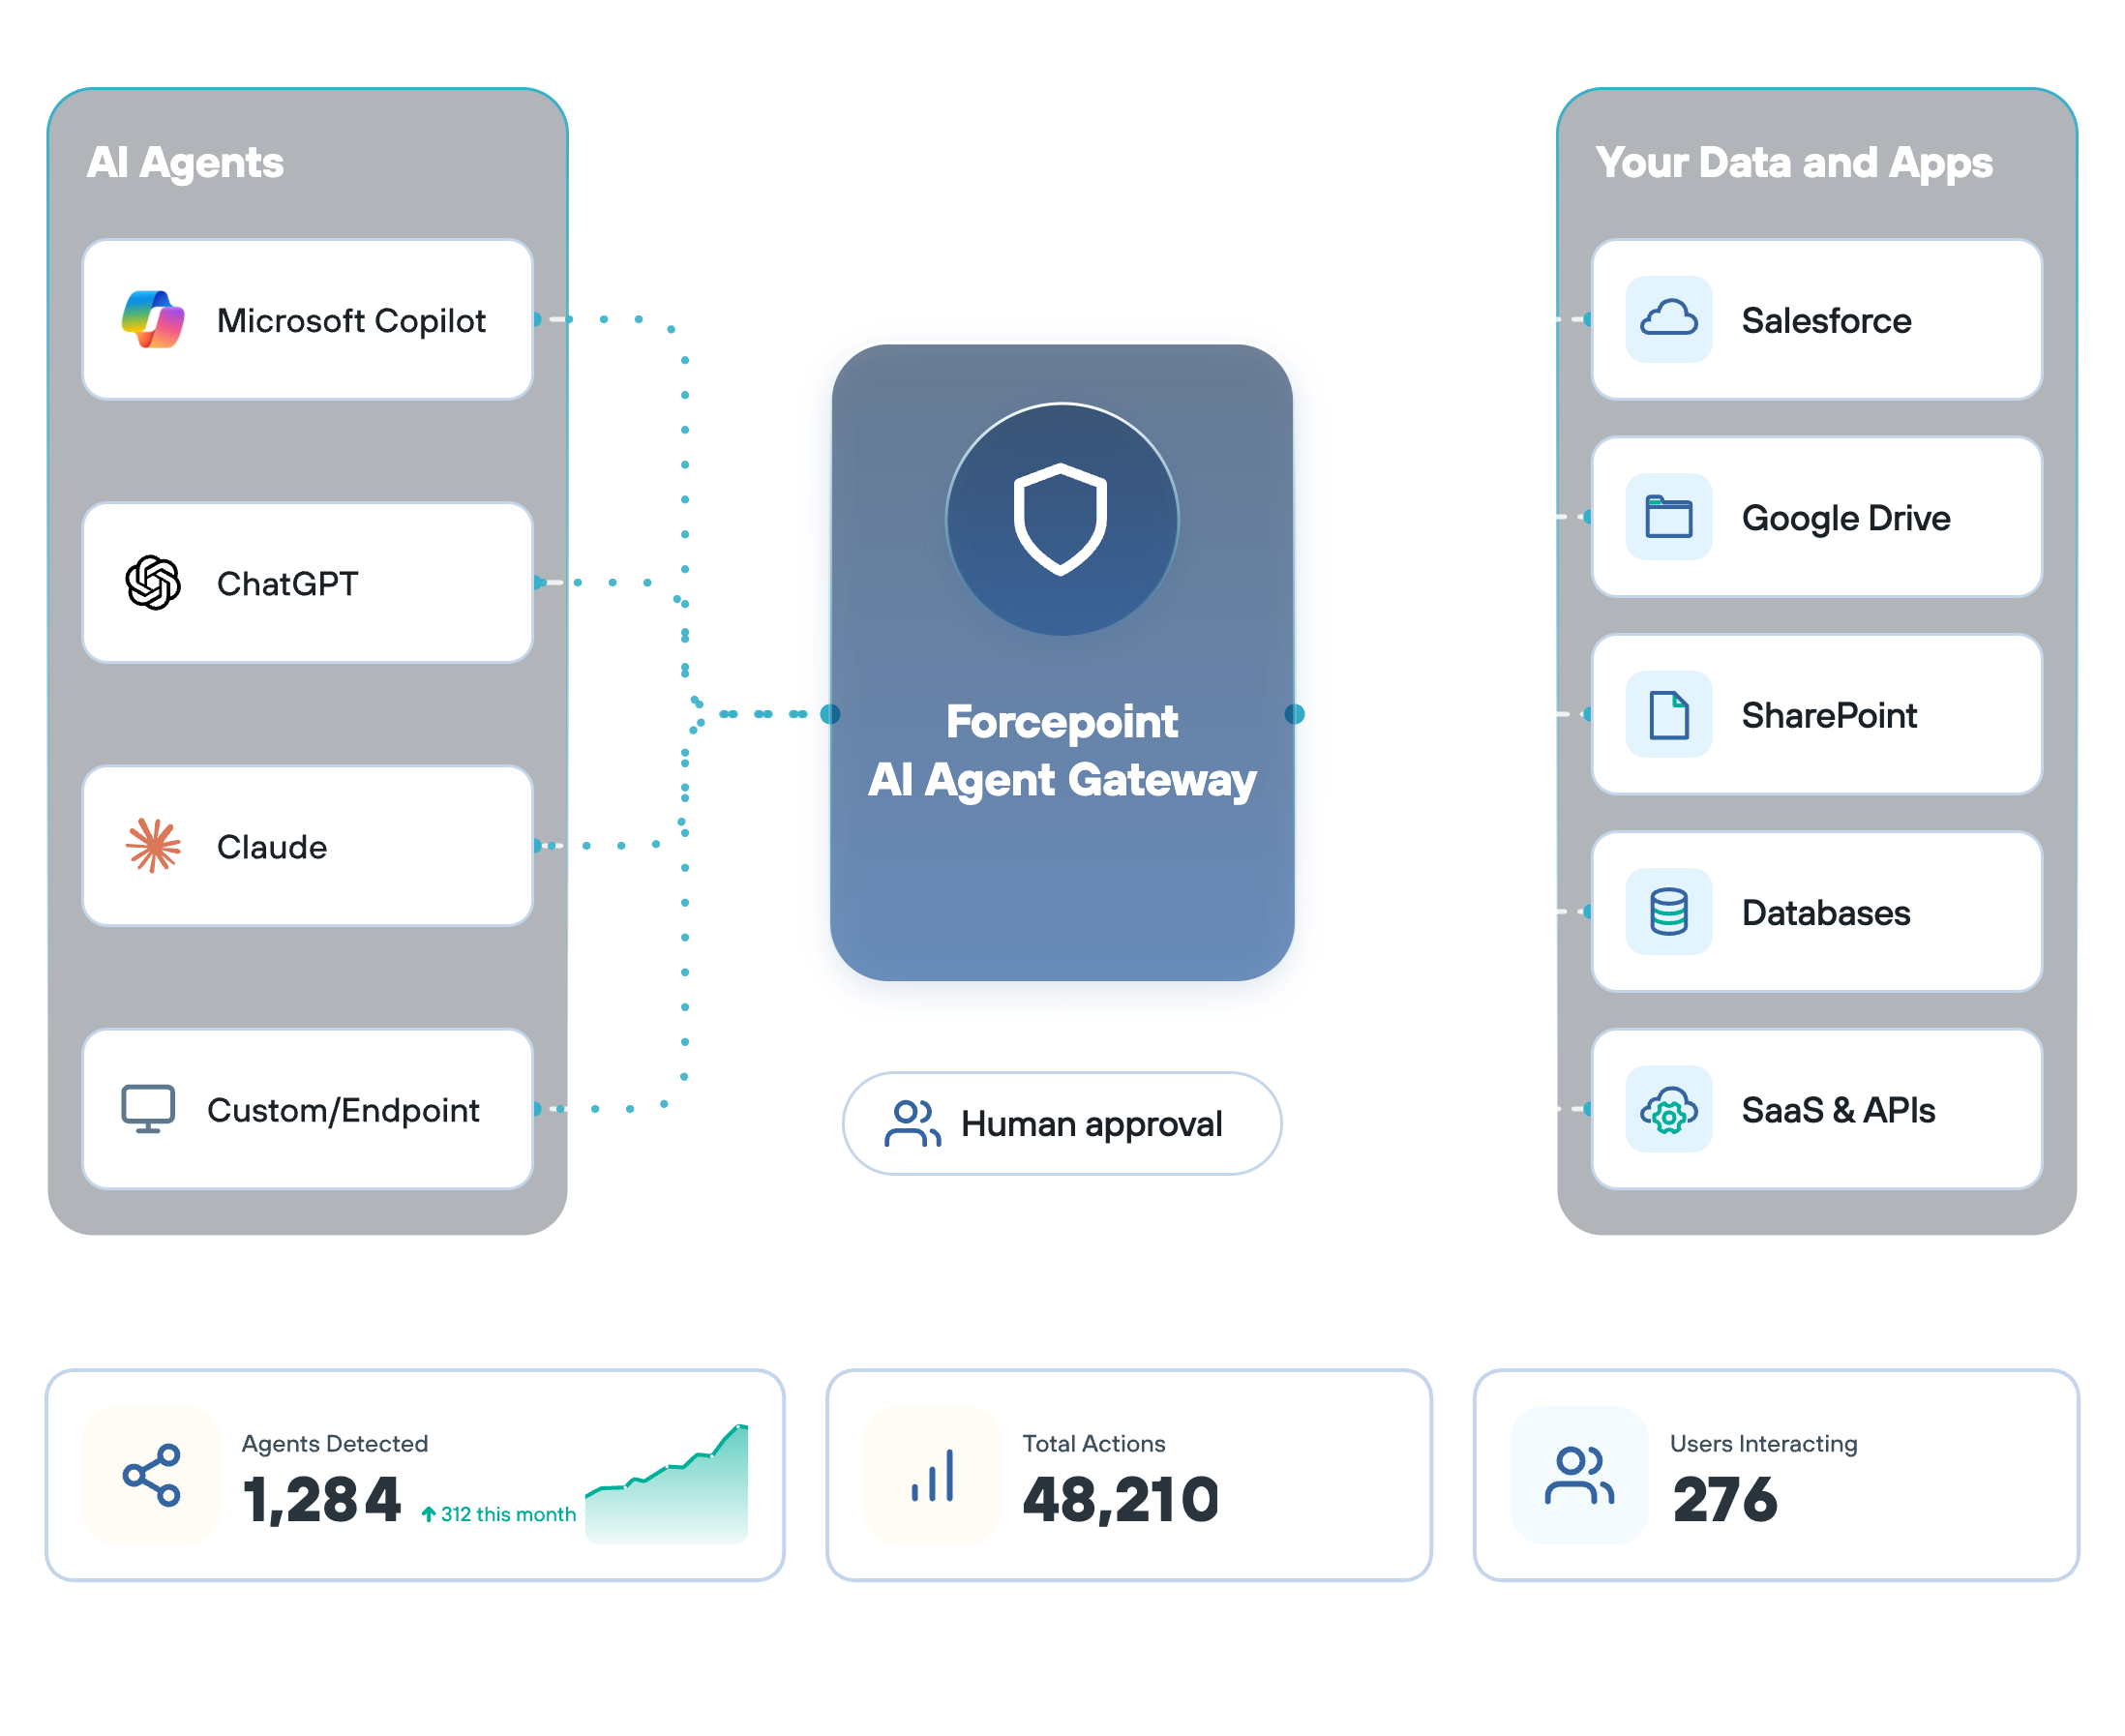
Forcepoint AI Agent Gateway 位於每個代理與其呼叫的每個應用程式之間,強制管控代理可以存取什麼、可以讀取什麼,以及哪些操作需要人工核准才能繼續。
Forcepoint AI Agent Gateway: 保護每個代理
讓 AI 代理在您的環境中運作,同時不失去對資料、應用程式或業務營運的控制。Forcepoint AI Agent Gateway 在每個代理與其連線的系統之間提供安全強制執行層,管控憑證、敏感資料和重大操作。
控制 AI 代理可存取的內容和可執行的操作
Forcepoint AI Agent Gateway 可偵測貴組織中運作的每個代理,並強制管控其可以存取什麼、可以讀取哪些資料,以及哪些操作需要人工介入,同時為每次互動保留稽核軌跡。
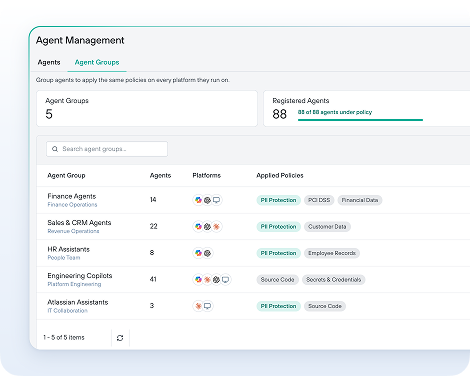
查看環境中的每個 AI 代理
建立所有代理的集中登錄表,在執行政策之前提供完整的可見性。
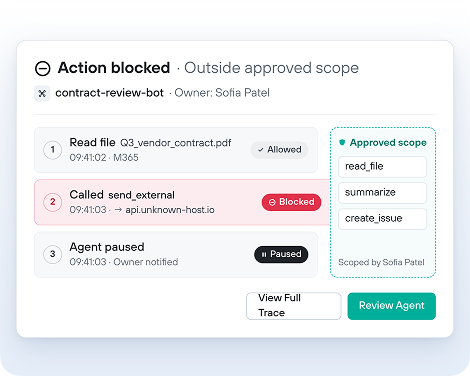
即時阻止高風險的代理操作
在代理採取行動的當下執行政策,在憑證外洩或敏感資料遭讀取之前。
確保每項操作皆可追責
為代理與應用程式之間的每筆交易產生完整且不可竄改的記錄。
將您的資料安全政策擴展到 AI 代理
AI 代理帶來了在企業應用程式中存取和共用敏感資料的新方式。作為 Forcepoint AI Data Security 平台的一部分,Forcepoint AI Agent Gateway 將現有的資料保護政策擴展到代理互動,在 AI 代理存取應用程式和敏感資訊時維持一致的安全控制。
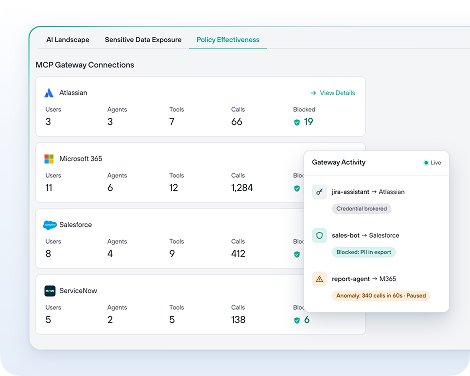
在 AI 代理與您的資料之間強制執行安全政策
Forcepoint AI Agent Gateway 位於 AI 代理與其存取的業務應用程式之間,提供集中的安全強制執行點。透過擔任憑證的中介、檢查資料交換並偵測異常活動,Gateway 可防止代理互動中的未經授權存取和敏感資料外洩。
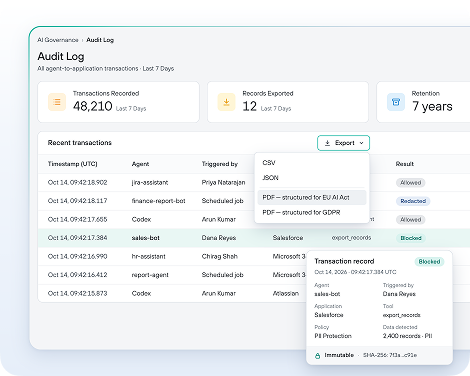
產生經得起檢驗的稽核軌跡
保留代理活動的詳細記錄,包括代理身分、發起操作的使用者、呼叫的工具、時間戳記和政策決策。可將稽核日誌匯出為 CSV、JSON 或 PDF 格式,以支援安全調查、證明政策執行情況並簡化合規審查。
為什麼選擇 Forcepoint AI Agent Gateway
註冊代理並控制其權限
註冊已連線的代理,將其與擁有者建立關聯,並僅允許其存取已核准的工具和操作。
保護應用程式憑證
使用臨時且可撤銷的憑證來擔任應用程式存取的中介,而不是為代理提供持續性的存取權限。
高風險操作需人工核准
對指定的高風險操作在執行前予以保留以供審查,同時允許已核准的例行操作繼續進行。
追蹤代理活動和政策決策
記錄代理互動(包括身分和操作),並提供這些記錄以用於調查和報告。
管理每個代理。保護每次互動。
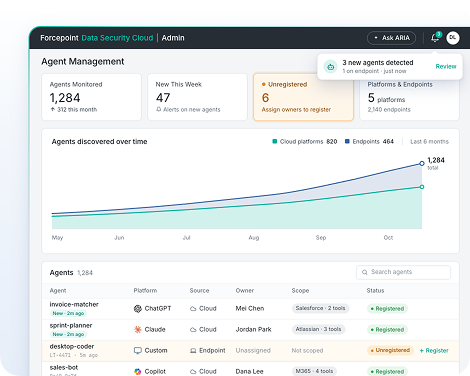
識別在已核准的平台和端點上運作的每個 AI 代理。為每個代理登錄擁有者和明確的範圍,並在出現新代理時收到警示。
代理可能被其處理的內容操縱。Gateway 將每個代理限制在已核准的操作範圍內,使任何代理都無法越界。
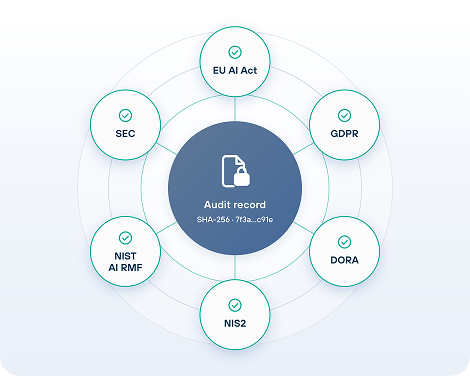
每次代理互動都會產生不可竄改的稽核記錄,其結構符合 EU AI Act、GDPR、DORA、NIS2、NIST AI RMF 和 SEC 的揭露要求。
Forcepoint AI Agent Gateway 可與以下產品良好搭配
常見問題
什麼是 AI 代理安全平台?
AI 代理安全平台管控 AI 代理在企業環境中被允許存取什麼以及執行什麼。與旨在監控人類與 AI 互動的工具不同,代理安全平台針對代理帶來的特定風險:它們在無人逐步審查的情況下運作,在部署時累積權限並無限期持有,而且可能被其受託處理的內容所操縱。Forcepoint AI Agent Gateway 是 Forcepoint AI Data Security 套件中的 AI 代理安全平台元件。它位於每個代理與其呼叫的每個業務應用程式之間,擔任憑證的中介,在欄位層級檢查資料,並在代理執行操作之前強制管控其可執行的內容。
Forcepoint AI Agent Gateway 與身分識別與存取管理(IAM)有何不同?
IAM 負責確認身分。它不評估意圖,也不檢查已確認身分行動時發生的情況。大多數 AI 代理在共用服務帳戶上運作,這表示 IAM 無法區分一個代理的操作與另一個代理的操作,更無法判斷某個特定查詢在所涉及的資料面前是否恰當。Forcepoint AI Agent Gateway 彌補了 IAM 並非為此而設計的缺口:它擔任憑證的中介,使任何代理都不會直接持有憑證;在工具層級而非帳戶層級強制執行範圍;在代理讀取之前於欄位層級檢查每個應用程式回應;並將重大操作保留下來供人工審查。這兩種能力是互補而非重疊的關係。
AI Agent Gateway 如何防範提示注入攻擊?
提示注入的原理是在代理處理的內容中嵌入指令:這些指令會改變代理的下一步操作,而其方式往往是部署組織和觸發使用者都未曾預期的。Forcepoint AI Agent Gateway 不依賴代理自身來偵測或抵禦這種操縱。相反,無論代理從其處理的內容中收到了什麼指令,它都會在執行層強制管控代理被允許執行的操作。一個被操縱而試圖將記錄轉寄到外部位址的代理,如果向外部轉寄記錄超出了其已登錄的範圍,就無法完成該操作。強制執行發生在操作發生的時刻,而不是操縱發生的時刻。
AI Agent Gateway 如何協助組織滿足 AI 合規要求?
透過 Forcepoint AI Agent Gateway 處理的每筆代理與應用程式之間的交易,都會產生完整且不可竄改的稽核記錄:代理身分、觸發使用者、呼叫的工具、資料分類、政策決策、遭封鎖或遮蔽的欄位、記錄數量和時間戳記。記錄可匯出為 CSV、JSON 和 PDF 格式,其結構旨在滿足 EU AI Act 第 12 條、GDPR 第 30 條、DORA、NIS2、NIST AI RMF 以及 SEC 揭露要求各自提出的要求。稽核軌跡同時涵蓋人類與 AI 的互動以及代理的互動,因此組織可以產生涵蓋整個 AI 環境的單一可匯出合規記錄,而無需按工具或按互動類型分別維護記錄。
AI Agent Gateway 是否需要先對資料重新分類才能運作?
不需要。Forcepoint AI Agent Gateway 基於 Forcepoint AI Data Security 平台中既有的同一套 DLP 分類運作。在人類互動(提示、檔案上傳、電子郵件附件)中保護敏感資料的政策和分類器,會直接擴展到 Gateway 在代理與應用程式之間的回應中所檢查的內容。已經使用 Forcepoint DLP 政策的組織可以立即將這些政策擴展到 AI 代理,無需重新分類計畫,也無需管理新的主控台。
What is an MCP gateway?
The Model Context Protocol (MCP) is the emerging standard for how AI agents communicate with external tools and applications. An MCP gateway sits in that connection layer, routing traffic between agents and the systems they call. Forcepoint AI Agent Gateway operates as an MCP gateway with security enforcement built into the connection itself: every request passes through credential brokering, field-level data inspection and policy enforcement before anything reaches the agent. For enterprises deploying agents across business applications, the difference between a standard MCP gateway and a secured one is the difference between connectivity and governed connectivity.