Forcepoint AI Agent Gateway
Gli agenti si moltiplicano.
È pronto?
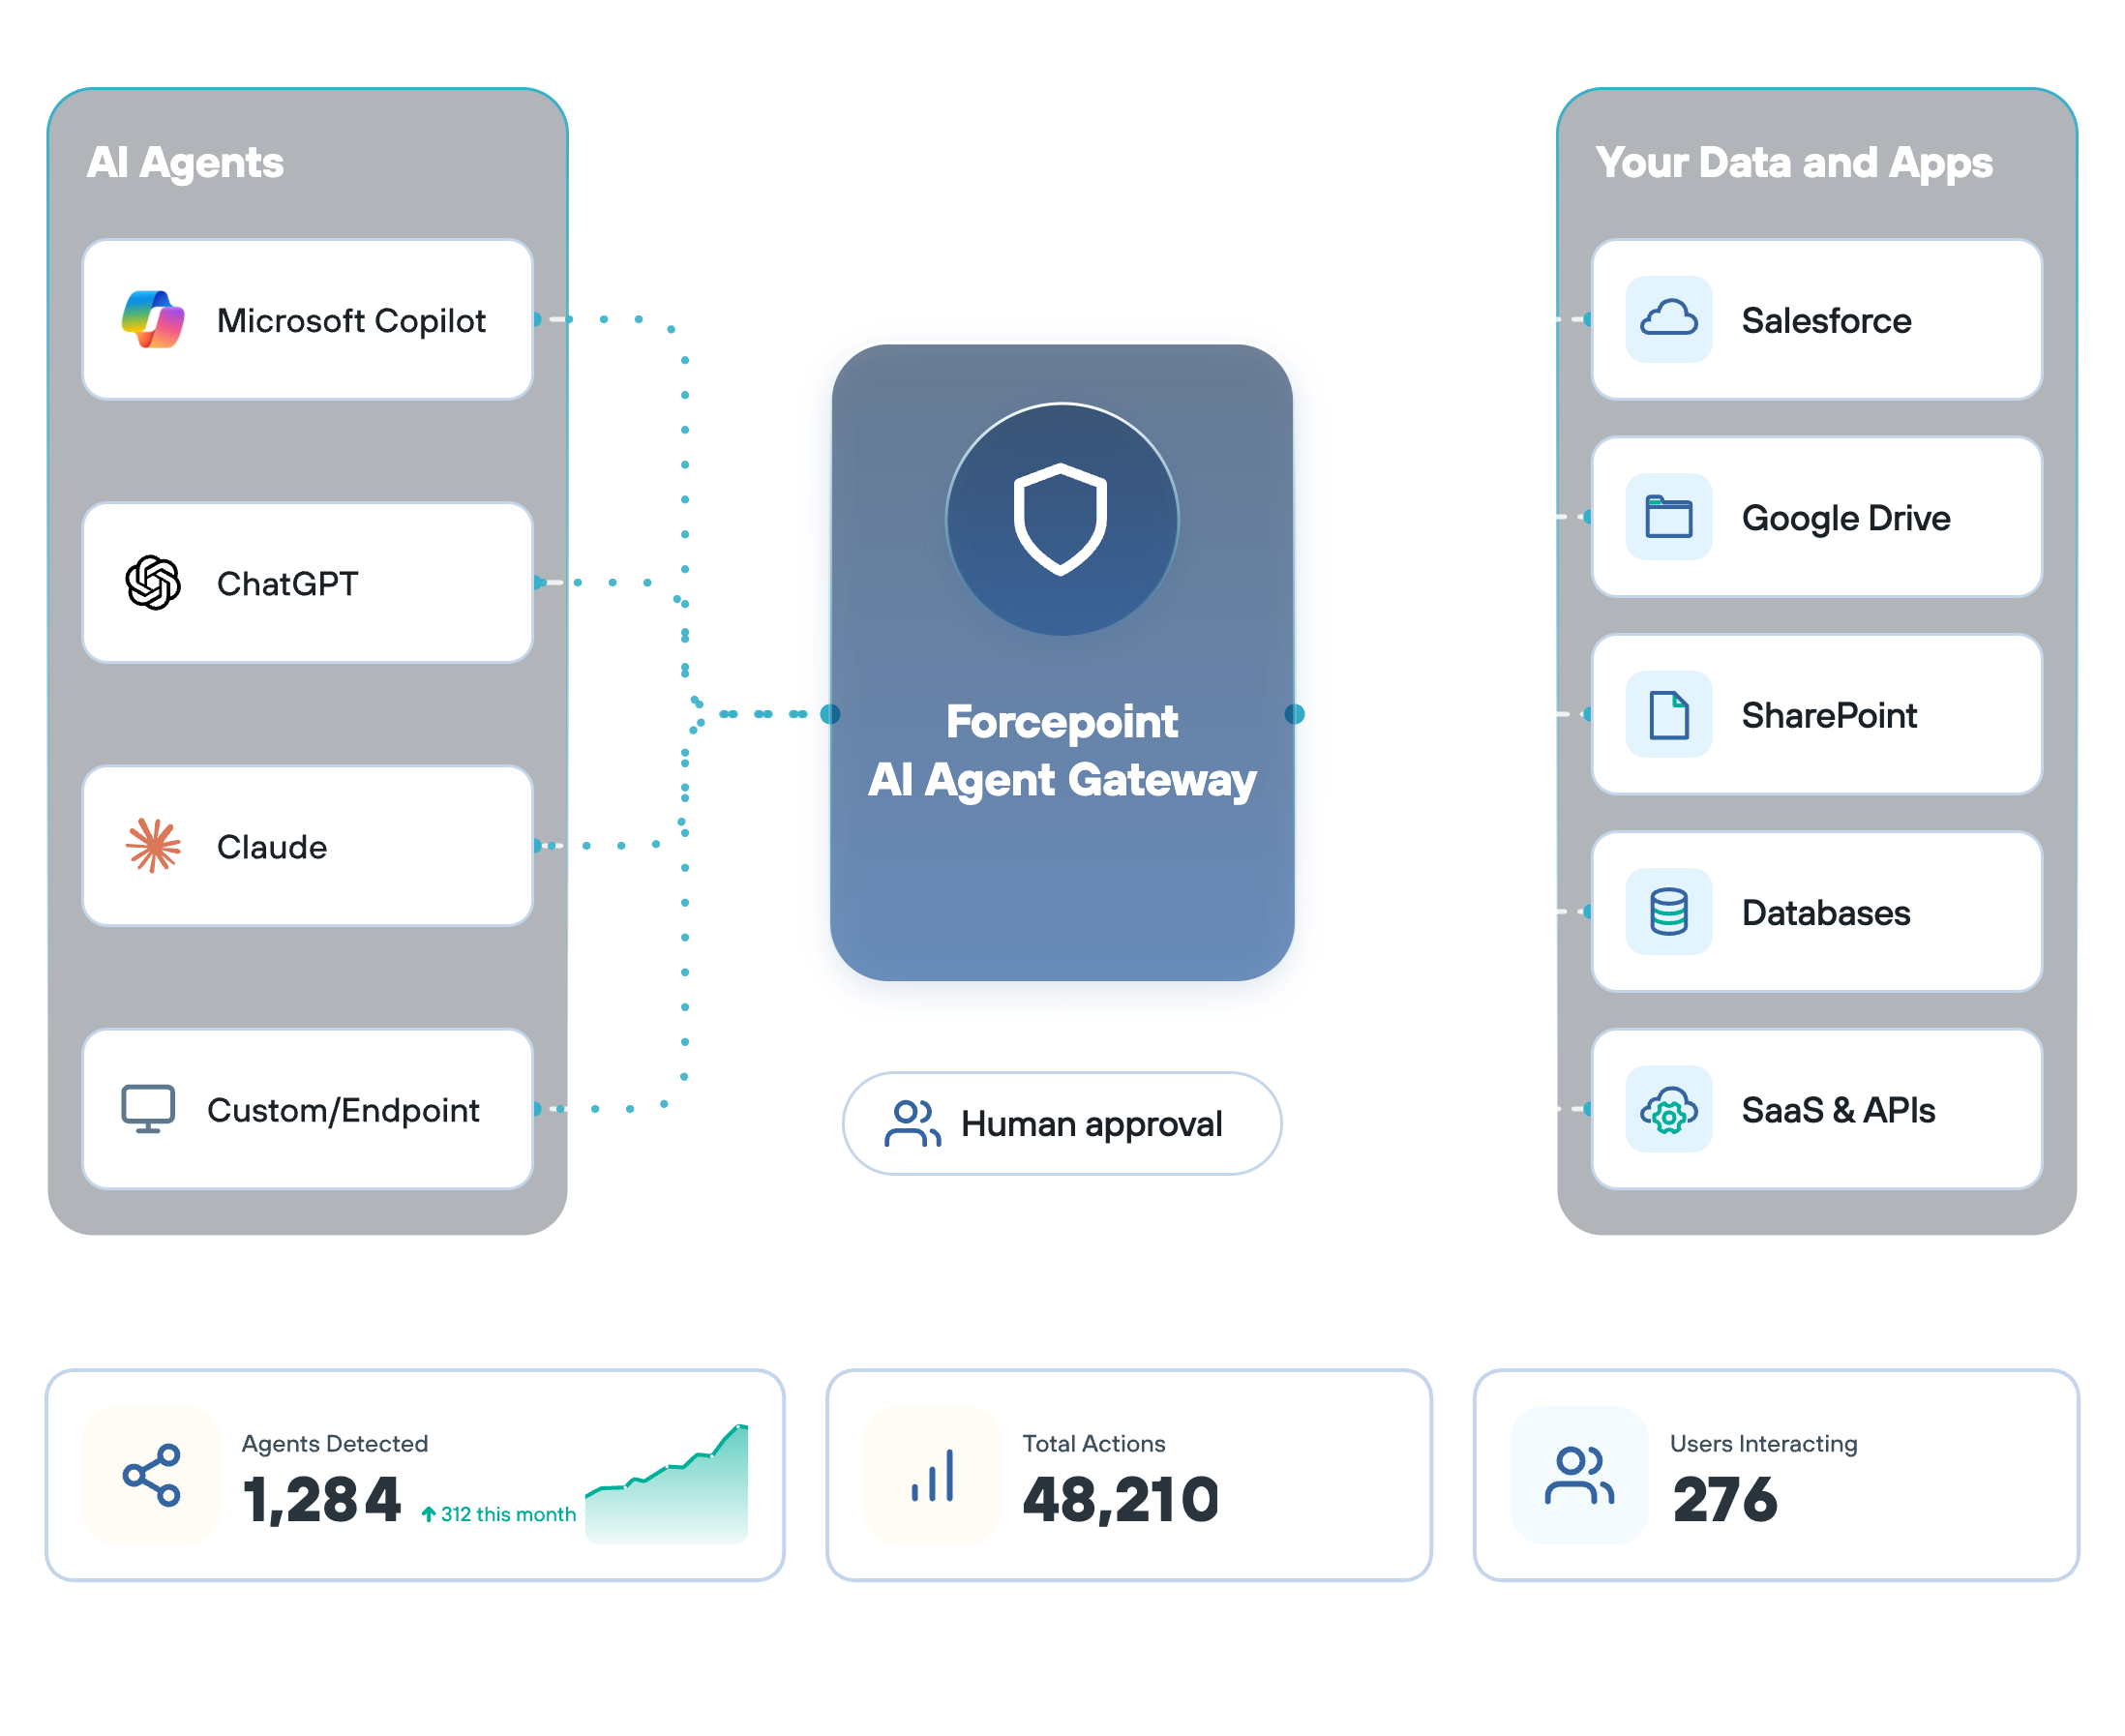
Forcepoint AI Agent Gateway si interpone tra ogni agente e ogni applicazione che richiama, definendo a cosa gli agenti possono accedere, cosa possono leggere e cosa richiede l’approvazione umana per procedere.
Forcepoint AI Agent Gateway:
Protegga ogni agente
Consenta agli agenti di IA di operare nel Suo ambiente senza rinunciare al controllo su dati, applicazioni e operazioni aziendali. Forcepoint AI Agent Gateway fornisce un livello di applicazione della sicurezza tra ogni agente e i sistemi a cui si connette, governando credenziali, dati sensibili e operazioni critiche.
Controlli a cosa accedono gli agenti di IA e cosa fanno
Forcepoint AI Agent Gateway rileva ogni agente che opera nella Sua organizzazione e definisce a cosa può accedere, quali dati può leggere e quali azioni richiedono l’intervento di una persona, con una traccia di audit per ogni interazione.
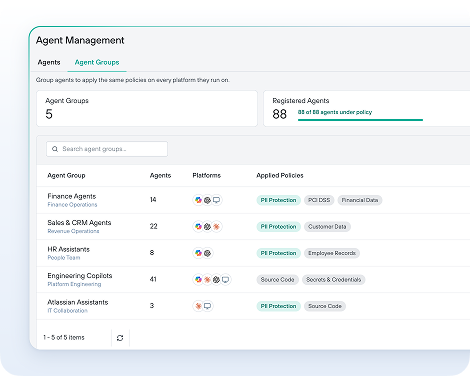
Veda ogni agente di IA nel Suo ambiente
Crei un registro centralizzato di ogni agente, per ottenere visibilità completa prima dell’applicazione delle policy.
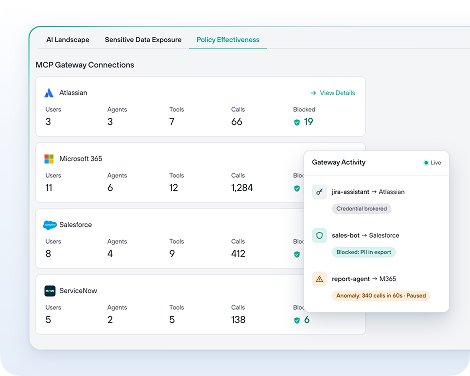
Blocchi le azioni rischiose degli agenti in tempo reale
Applichi la policy nel momento in cui un agente agisce, prima che le credenziali vengano esposte o i dati sensibili vengano letti.
Garantisca la responsabilità di ogni azione
Generi un registro completo e immutabile di ogni transazione tra agente e applicazione.
Estenda le Sue policy di sicurezza dei dati agli agenti
di IA
Gli agenti di IA introducono nuovi modi in cui i dati sensibili possono essere consultati e condivisi tra le applicazioni aziendali. Come parte della piattaforma Forcepoint AI Data Security, Forcepoint AI Agent Gateway estende le policy di protezione dei dati esistenti alle interazioni degli agenti, mantenendo controlli di sicurezza coerenti quando gli agenti di IA accedono ad applicazioni e informazioni sensibili.
Applichi policy di sicurezza tra gli agenti di IA e i Suoi dati
Forcepoint AI Agent Gateway si colloca tra gli agenti di IA e le applicazioni aziendali a cui accedono, offrendo un punto centralizzato per l’applicazione della sicurezza. Intermediando le credenziali, ispezionando gli scambi di dati e rilevando attività anomale, il Gateway impedisce accessi non autorizzati ed esposizione di dati sensibili nelle interazioni degli agenti.
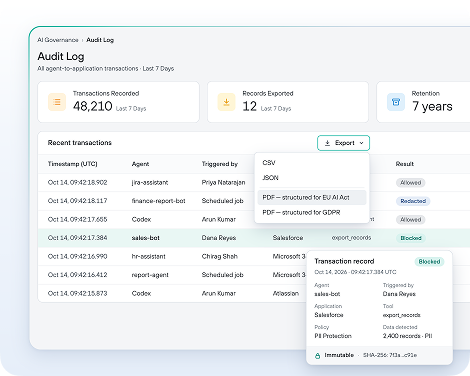
Generi tracce di audit che reggono a qualsiasi verifica
Mantenga registri dettagliati dell’attività degli agenti, tra cui identità dell’agente, utenti che l’hanno avviata, strumenti richiamati, timestamp e decisioni delle policy. Esporti i log di audit in CSV, JSON o PDF per supportare le indagini di sicurezza, dimostrare l’applicazione delle policy e semplificare le verifiche di conformità.
Perché Forcepoint AI Agent Gateway
Registri gli agenti e controlli i loro permessi
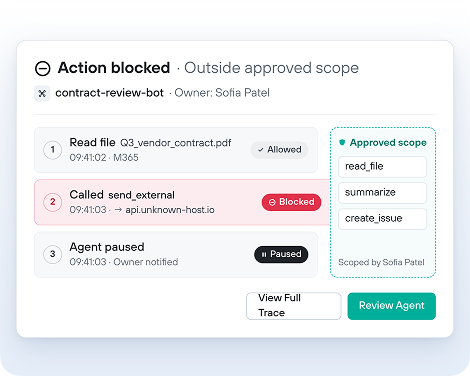
Registri gli agenti connessi, li associ ai rispettivi responsabili e limiti il loro accesso ai soli strumenti e alle sole operazioni approvati.
Elimini le credenziali permanenti in tutti gli agenti
Gestisca l’accesso alle applicazioni come intermediario tramite un gateway MCP, con credenziali temporanee e revocabili, anziché concedere agli agenti un accesso persistente.
Richieda l’approvazione umana per le azioni ad alto rischio
Trattenga le operazioni ad alto rischio designate per la revisione prima dell’esecuzione, consentendo alle operazioni di routine approvate di procedere.
Monitori l’attività degli agenti e le decisioni delle policy
Acquisisca le interazioni degli agenti, comprese identità e operazioni, e renda i registri disponibili per indagini e reportistica.
La guida alla sicurezza dei dati nell'era dell'IA
Scopra come Forcepoint protegge i dati nell’IA autorizzata, nello Shadow AI e negli agenti autonomi con un unico framework di policy.
Governi ogni agente. Protegga ogni interazione.
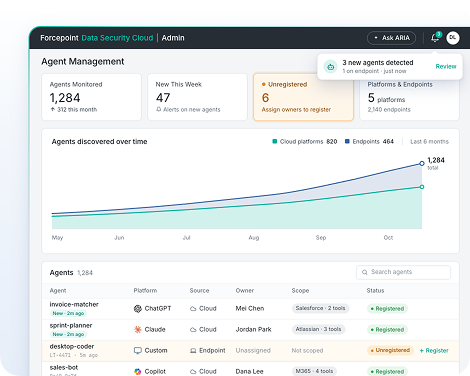
Identifichi ogni agente di IA in esecuzione su piattaforme ed endpoint autorizzati. Registri ciascuno con un responsabile e un ambito definito e riceva avvisi quando compaiono nuovi agenti.
Gli agenti possono essere manipolati dai contenuti che elaborano. Il Gateway limita ogni agente alle azioni approvate, così che nessuno possa superare il proprio limite.
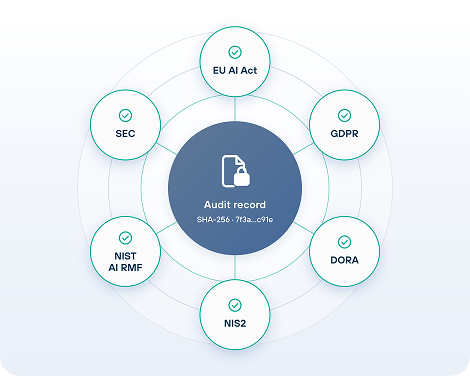
Ogni interazione di un agente genera un registro di audit immutabile, strutturato secondo i requisiti di divulgazione di EU AI Act, GDPR, DORA, NIS2, NIST AI RMF e SEC.
Forcepoint AI Agent Gateway funziona bene con
Domande frequenti
Che cos’è una piattaforma di sicurezza per agenti di IA?
Una piattaforma di sicurezza per agenti di IA governa ciò a cui gli agenti di IA sono autorizzati ad accedere e ciò che possono fare in un ambiente aziendale. A differenza degli strumenti progettati per monitorare le interazioni umane con l’IA, una piattaforma di sicurezza per agenti affronta i rischi specifici introdotti dagli agenti: operano senza che una persona verifichi i singoli passaggi, accumulano permessi al momento del implementato e li mantengono a tempo indefinito e anche possono essere manipolati dai contenuti che è stato chiesto loro di elaborare. Forcepoint AI Agent Gateway è il componente di piattaforma di sicurezza per agenti di IA della suite Forcepoint AI Data Security. Si colloca tra ogni agente e ogni applicazione aziendale che richiama, intermediando le credenziali, ispezionando i dati a livello di campo e definendo ciò che gli agenti possono fare prima che lo facciano.
In che cosa Forcepoint AI Agent Gateway si differenzia dalla gestione delle identità e degli accessi (IAM)?
L’IAM conferma l’identità. Non valuta l’intento né ispeziona ciò che accade quando un’identità confermata agisce. La maggior parte degli agenti di IA viene eseguita su account di servizio condivisi, il che significa che l’IAM non può distinguere l’azione di un agente da quella di un altro, e tanto meno stabilire se una specifica query sia appropriata in base ai dati coinvolti. Forcepoint AI Agent Gateway colma il divario che l’IAM non è progettata per colmare: intermedia le credenziali in modo che nessun agente le detenga direttamente, applica l’ambito a livello di strumento anziché di account, ispeziona ogni risposta dell’applicazione a livello di campo prima che l’agente la legga e trattiene le operazioni critiche per la revisione umana. Le due capacità sono complementari, non sovrapposte.
In che modo AI Agent Gateway protegge dagli attacchi di prompt injection?
La prompt injection funziona incorporando istruzioni nei contenuti elaborati da un agente: istruzioni che reindirizzano l’azione successiva dell’agente, spesso in modi che né l’organizzazione che lo ha implementato né l’utente che lo ha attivato avevano previsto. Forcepoint AI Agent Gateway non si affida all’agente per rilevare o resistere alla manipolazione. Applica invece, a livello di esecuzione, ciò che l’agente è autorizzato a fare, indipendentemente dalle istruzioni ricevute dai contenuti elaborati. Un agente manipolato per inoltrare record a un indirizzo esterno non può completare tale azione se l’inoltro esterno dei record non rientra nel suo ambito registrato. L’applicazione avviene nel punto dell’azione, non nel punto della manipolazione.
In che modo AI Agent Gateway aiuta le organizzazioni a soddisfare i requisiti di conformità in materia di IA?
Ogni transazione tra agente e applicazione elaborata da Forcepoint AI Agent Gateway genera un registro di audit completo e immutabile: identità dell’agente, utente che l’ha attivata, strumento richiamato, classificazione dei dati, decisione della policy, campi bloccati o oscurati, numero di record e timestamp. I registri si esportano in CSV, JSON e PDF e sono strutturati per rispondere a quanto richiedono l’articolo 12 dell’EU AI Act, l’articolo 30 del GDPR, DORA, NIS2, NIST AI RMF e i requisiti di divulgazione della SEC. La traccia di audit copre sia le interazioni umane sia quelle degli agenti con l’IA, in modo che le organizzazioni producano un unico registro di conformità esportabile per l’intero ambiente di IA, anziché mantenere registri separati per strumento o per tipo di interazione.
AI Agent Gateway richiede di riclassificare i dati prima di funzionare?
No. Forcepoint AI Agent Gateway si basa sulla stessa classificazione DLP già presente nella piattaforma Forcepoint AI Data Security. Le policy e i classificatori che proteggono i dati sensibili nelle interazioni umane — prompt, upload di file, allegati e-mail — si estendono direttamente a ciò che il Gateway ispeziona nelle risposte tra agenti e applicazioni. Le organizzazioni che utilizzano già le policy di Forcepoint DLP le estendono immediatamente agli agenti di IA, senza un programma di riclassificazione e senza una nuova console da gestire.
Che cos’è un gateway MCP?
Il Model Context Protocol (MCP) è lo standard emergente che regola il modo in cui gli agenti IA comunicano con strumenti e applicazioni esterni. Un gateway MCP si colloca in questo livello di connessione e instrada il traffico tra gli agenti e i sistemi che essi richiamano. Forcepoint AI Agent Gateway opera come gateway MCP con l’applicazione della sicurezza integrata nella connessione stessa: ogni richiesta passa attraverso l’intermediazione delle credenziali, l’ispezione dei dati a livello di campo e l’applicazione dei criteri prima che qualsiasi cosa raggiunga l’agente. Per le aziende che implementano agenti nelle proprie applicazioni aziendali, la differenza tra un gateway MCP standard e un gateway protetto è la differenza tra connettività e connettività governata.