Forcepoint AI Agent Gateway
代理正在激增。 您准备好了吗?
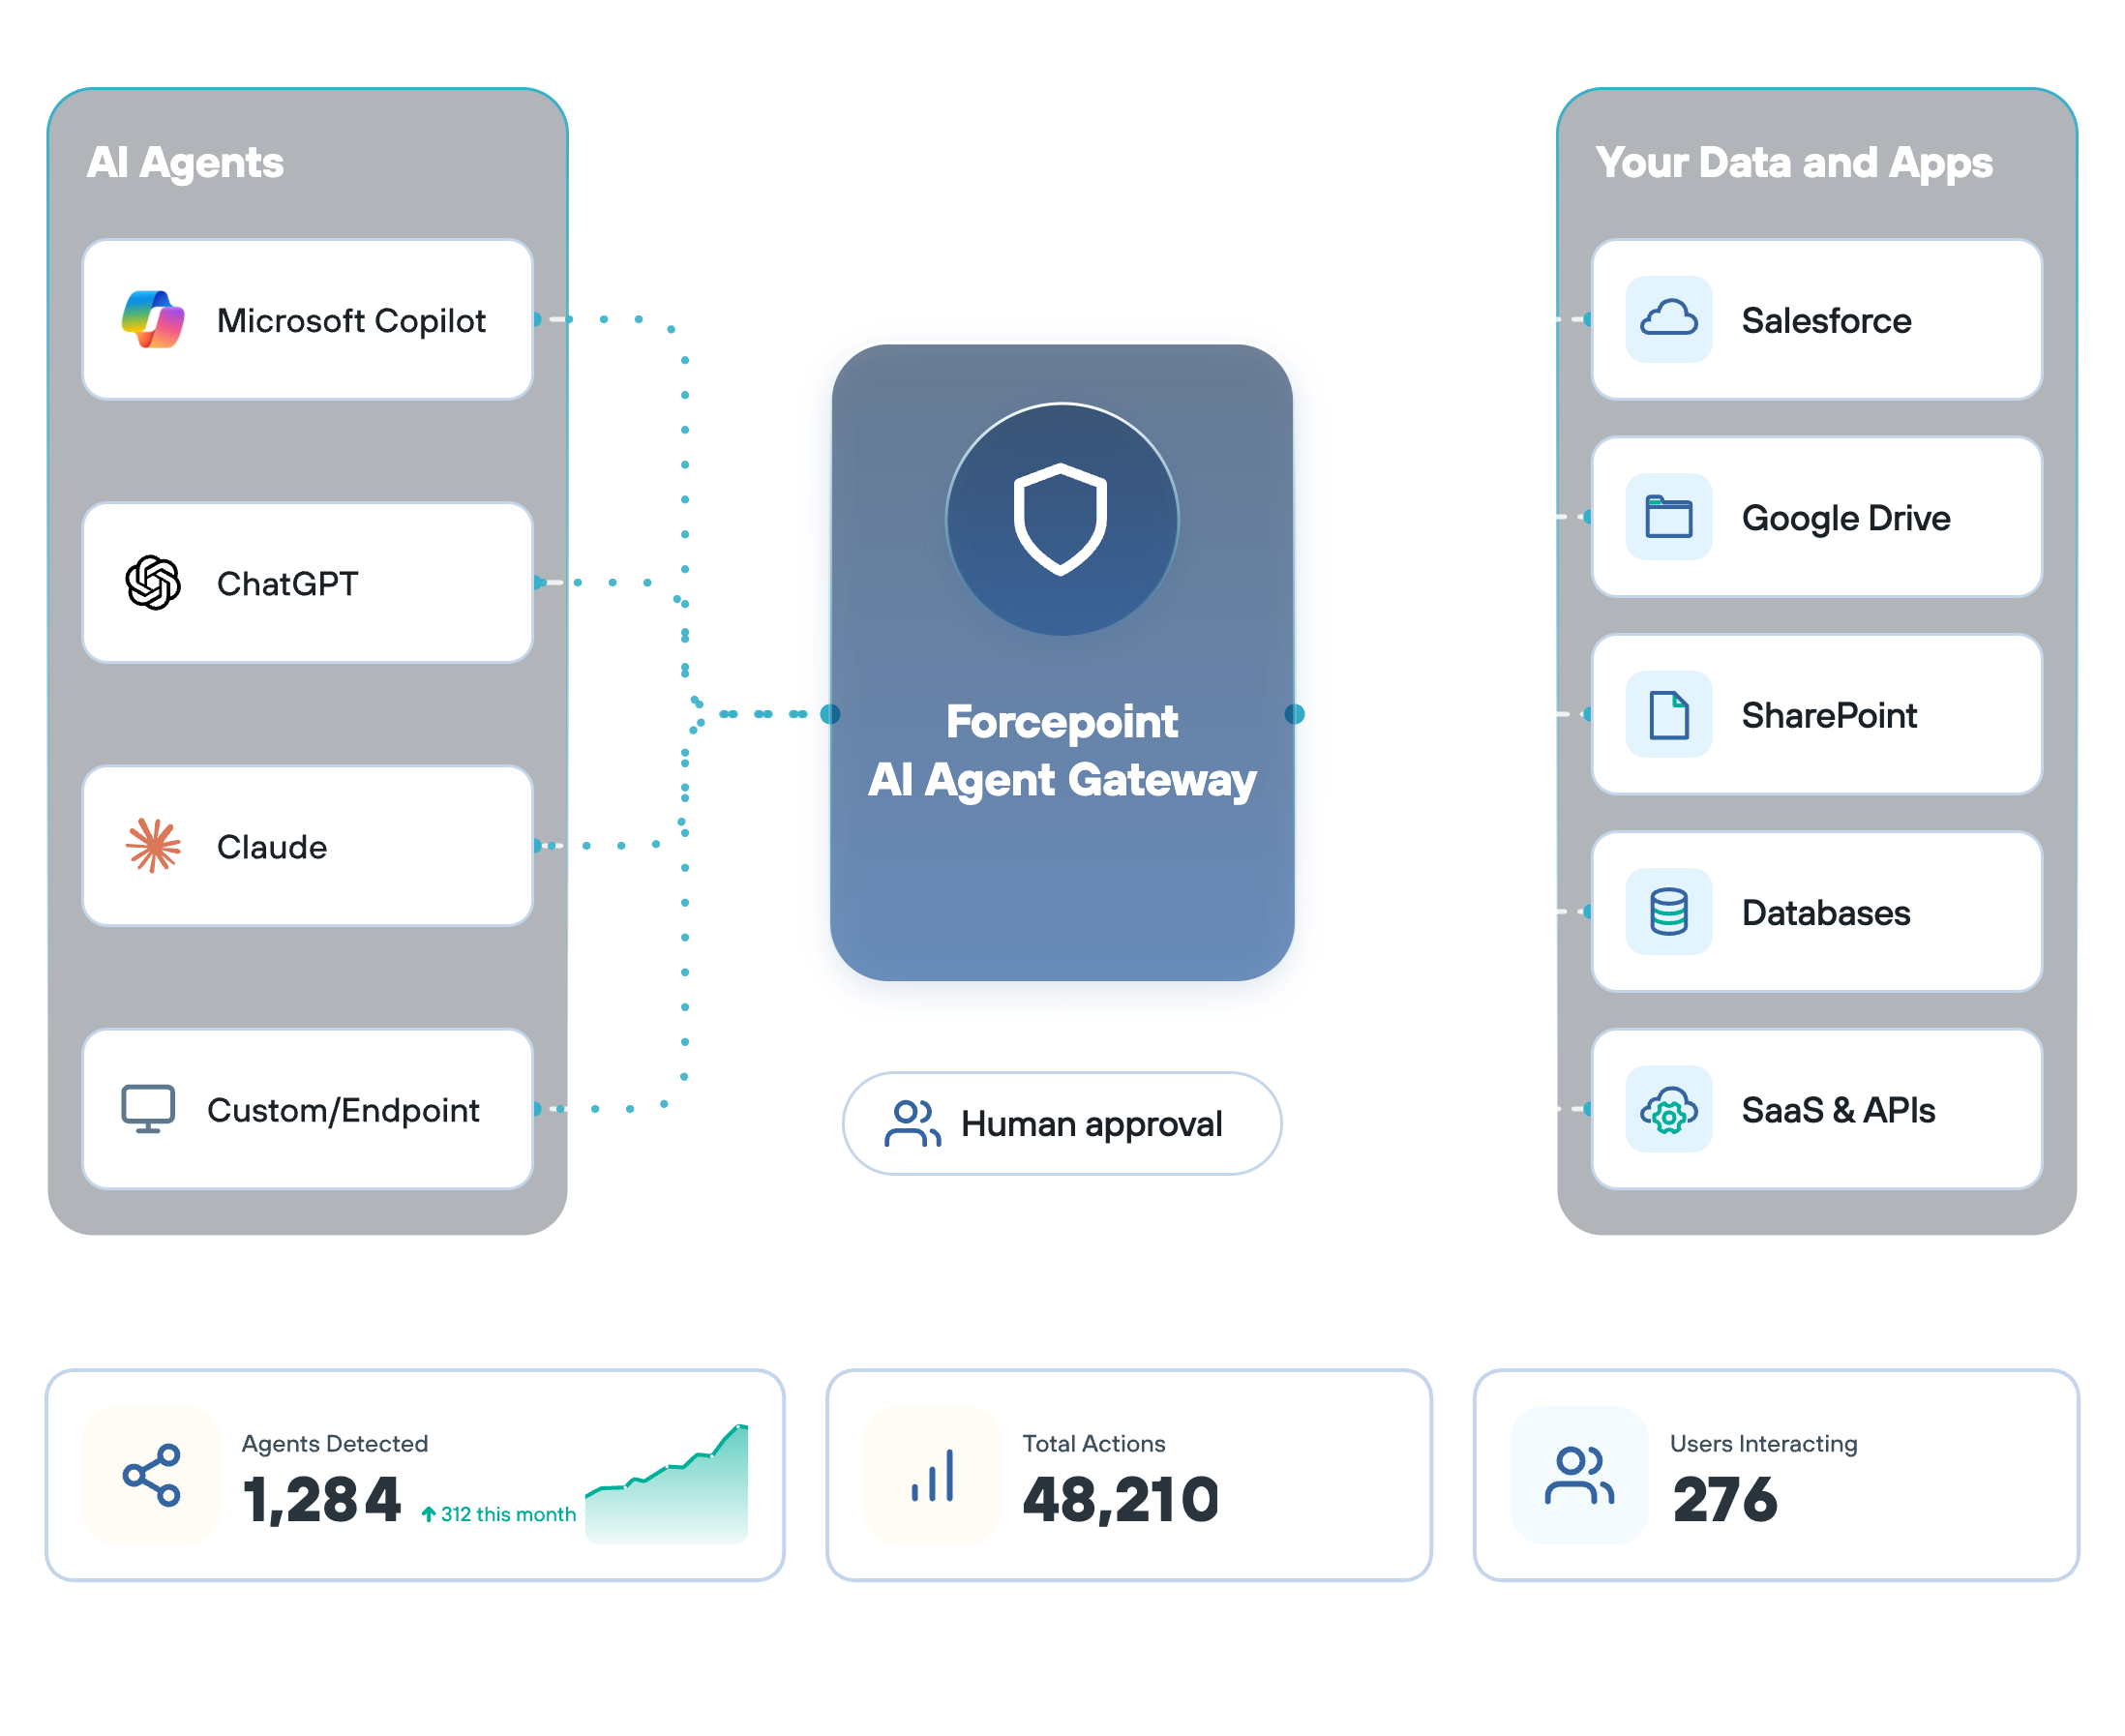
Forcepoint AI Agent Gateway 位于每个代理与其调用的每个应用程序之间,强制管控代理可以访问什么、可以读取什么,以及哪些操作需要人工批准才能继续。
Forcepoint AI Agent Gateway: 保护每个代理
让 AI 代理在您的环境中工作,同时不失去对数据、应用程序或业务运营的控制。Forcepoint AI Agent Gateway 在每个代理与其连接的系统之间提供安全强制执行层,管控凭据、敏感数据和重大操作。
控制 AI 代理可访问的内容和可执行的操作
Forcepoint AI Agent Gateway 可发现您组织中运行的每个代理,并强制管控它们可以访问什么、可以读取哪些数据,以及哪些操作需要人工介入,同时为每次交互保留审计追踪。
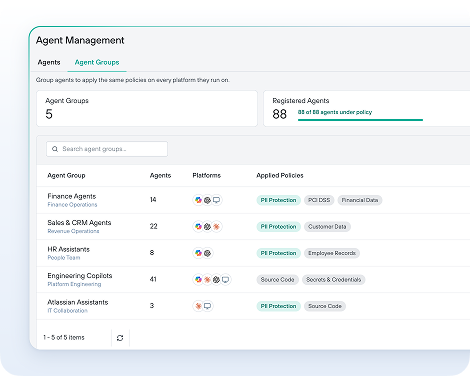
查看环境中的每个 AI 代理
构建所有代理的集中注册表,在执行策略之前提供完整的可见性。
实时阻止高风险代理操作
在代理采取行动的瞬间执行策略,在凭据暴露或敏感数据被读取之前。
确保每项操作可追责
为代理与应用程序之间的每笔交易生成完整且不可篡改的记录。
将您的数据安全策略扩展到 AI 代理
AI 代理带来了在企业应用程序中访问和共享敏感数据的新方式。作为 Forcepoint AI Data Security 平台的一部分,Forcepoint AI Agent Gateway 将现有数据保护策略扩展到代理交互,在 AI 代理访问应用程序和敏感信息时保持一致的安全控制。
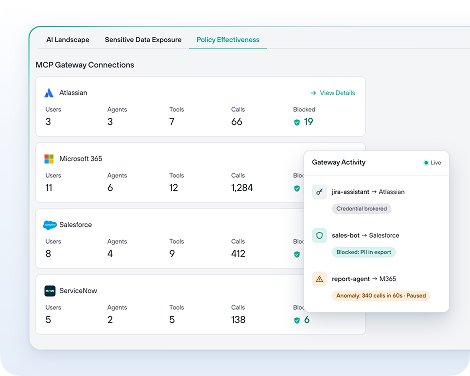
在 AI 代理与您的数据之间强制执行安全策略
Forcepoint AI Agent Gateway 位于 AI 代理与其访问的业务应用程序之间,提供集中的安全强制执行点。通过充当凭据的中介、检查数据交换并检测异常活动,Gateway 可防止代理交互中的未授权访问和敏感数据泄露。
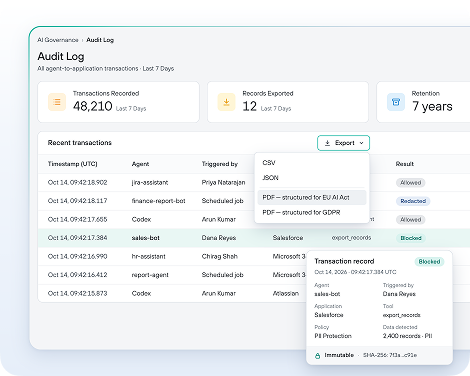
生成经得起审查的审计追踪
保留代理活动的详细记录,包括代理身份、发起操作的用户、调用的工具、时间戳和策略决策。可将审计日志导出为 CSV、JSON 或 PDF 格式,以支持安全调查、证明策略执行情况并简化合规审查。
为什么选择 Forcepoint AI Agent Gateway
注册代理并控制其权限
注册已连接的代理,将其与所有者关联,并仅允许其访问已批准的工具和操作。
保护应用程序凭据
使用临时且可撤销的凭据来充当应用程序访问的中介,而不是为代理提供持久访问权限。
高风险操作需人工批准
对指定的高风险操作在执行前予以保留以供审查,同时允许已批准的常规操作继续进行。
跟踪代理活动和策略决策
记录代理交互(包括身份和操作),并提供这些记录以用于调查和报告。
管理每个代理。保护每次交互。
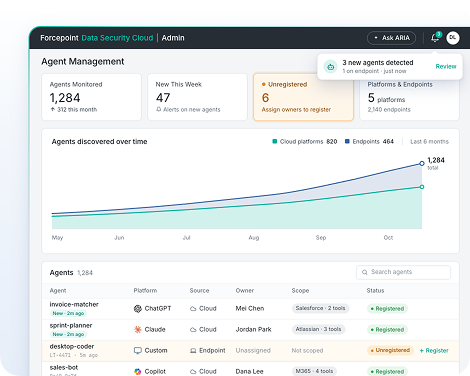
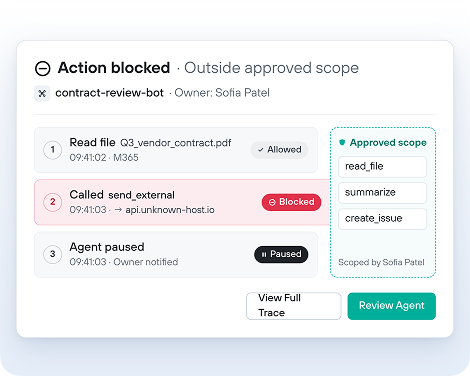
识别在已批准的平台和端点上运行的每个 AI 代理。为每个代理登记所有者和明确的范围,并在出现新代理时收到提醒。
代理可能被其处理的内容操纵。Gateway 将每个代理限制在已批准的操作范围内,使任何代理都无法越界。
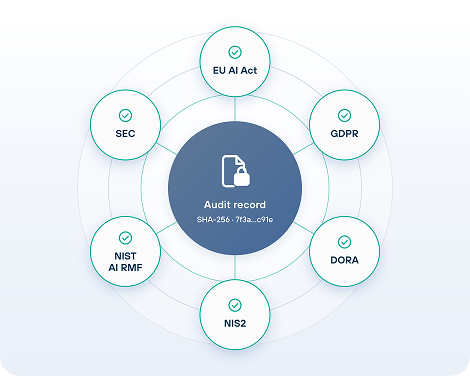
每次代理交互都会生成不可篡改的审计记录,其结构符合 EU AI Act、GDPR、DORA、NIS2、NIST AI RMF 和 SEC 的披露要求。
Forcepoint AI Agent Gateway 可与以下产品良好协作
常见问题
什么是 AI 代理安全平台?
AI 代理安全平台管控 AI 代理在企业环境中被允许访问什么以及执行什么。与旨在监控人类与 AI 交互的工具不同,代理安全平台针对代理带来的特定风险:它们在无人逐步审查的情况下运行,在部署时累积权限并无限期持有,并且可能被其受托处理的内容所操纵。Forcepoint AI Agent Gateway 是 Forcepoint AI Data Security 套件中的 AI 代理安全平台组件。它位于每个代理与其调用的每个业务应用程序之间,充当凭据的中介,在字段级别检查数据,并在代理执行操作之前强制管控其可执行的内容。
Forcepoint AI Agent Gateway 与身份和访问管理(IAM)有何不同?
IAM 负责确认身份。它不评估意图,也不检查已确认身份行动时发生的情况。大多数 AI 代理在共享服务账户上运行,这意味着 IAM 无法区分一个代理的操作与另一个代理的操作,更无法判断某个特定查询在涉及的数据面前是否恰当。Forcepoint AI Agent Gateway 弥补了 IAM 并非为此而设计的缺口:它充当凭据的中介,使任何代理都不会直接持有凭据;在工具级别而非账户级别强制执行范围;在代理读取之前于字段级别检查每个应用程序响应;并将重大操作保留下来供人工审查。这两种能力是互补而非重叠的关系。
AI Agent Gateway 如何防范提示注入攻击?
提示注入的原理是在代理处理的内容中嵌入指令:这些指令会改变代理的下一步操作,而其方式往往是部署组织和触发用户都未曾预期的。Forcepoint AI Agent Gateway 不依赖代理自身来检测或抵御这种操纵。相反,无论代理从其处理的内容中收到了什么指令,它都会在执行层强制管控代理被允许执行的操作。一个被操纵而试图将记录转发到外部地址的代理,如果向外部转发记录超出了其已登记的范围,就无法完成该操作。强制执行发生在操作发生的时刻,而不是操纵发生的时刻。
AI Agent Gateway 如何帮助组织满足 AI 合规要求?
通过 Forcepoint AI Agent Gateway 处理的每笔代理与应用程序之间的交易,都会生成完整且不可篡改的审计记录:代理身份、触发用户、调用的工具、数据分类、策略决策、被阻止或被遮蔽的字段、记录数量和时间戳。记录可导出为 CSV、JSON 和 PDF 格式,其结构旨在满足 EU AI Act 第 12 条、GDPR 第 30 条、DORA、NIS2、NIST AI RMF 以及 SEC 披露要求各自提出的要求。审计追踪同时涵盖人类与 AI 的交互以及代理的交互,因此组织可以生成覆盖整个 AI 环境的单一可导出合规记录,而无需按工具或按交互类型分别维护记录。
AI Agent Gateway 是否需要先对数据重新分类才能运行?
不需要。Forcepoint AI Agent Gateway 基于 Forcepoint AI Data Security 平台中已有的同一套 DLP 分类运行。在人类交互(提示、文件上传、电子邮件附件)中保护敏感数据的策略和分类器,会直接扩展到 Gateway 在代理与应用程序之间的响应中所检查的内容。已经使用 Forcepoint DLP 策略的组织可以立即将这些策略扩展到 AI 代理,无需重新分类计划,也无需管理新的控制台。
What is an MCP gateway?
The Model Context Protocol (MCP) is the emerging standard for how AI agents communicate with external tools and applications. An MCP gateway sits in that connection layer, routing traffic between agents and the systems they call. Forcepoint AI Agent Gateway operates as an MCP gateway with security enforcement built into the connection itself: every request passes through credential brokering, field-level data inspection and policy enforcement before anything reaches the agent. For enterprises deploying agents across business applications, the difference between a standard MCP gateway and a secured one is the difference between connectivity and governed connectivity.