Forcepoint AI Agent Gateway
Les agents se multiplient.
Êtes-vous prêt ?
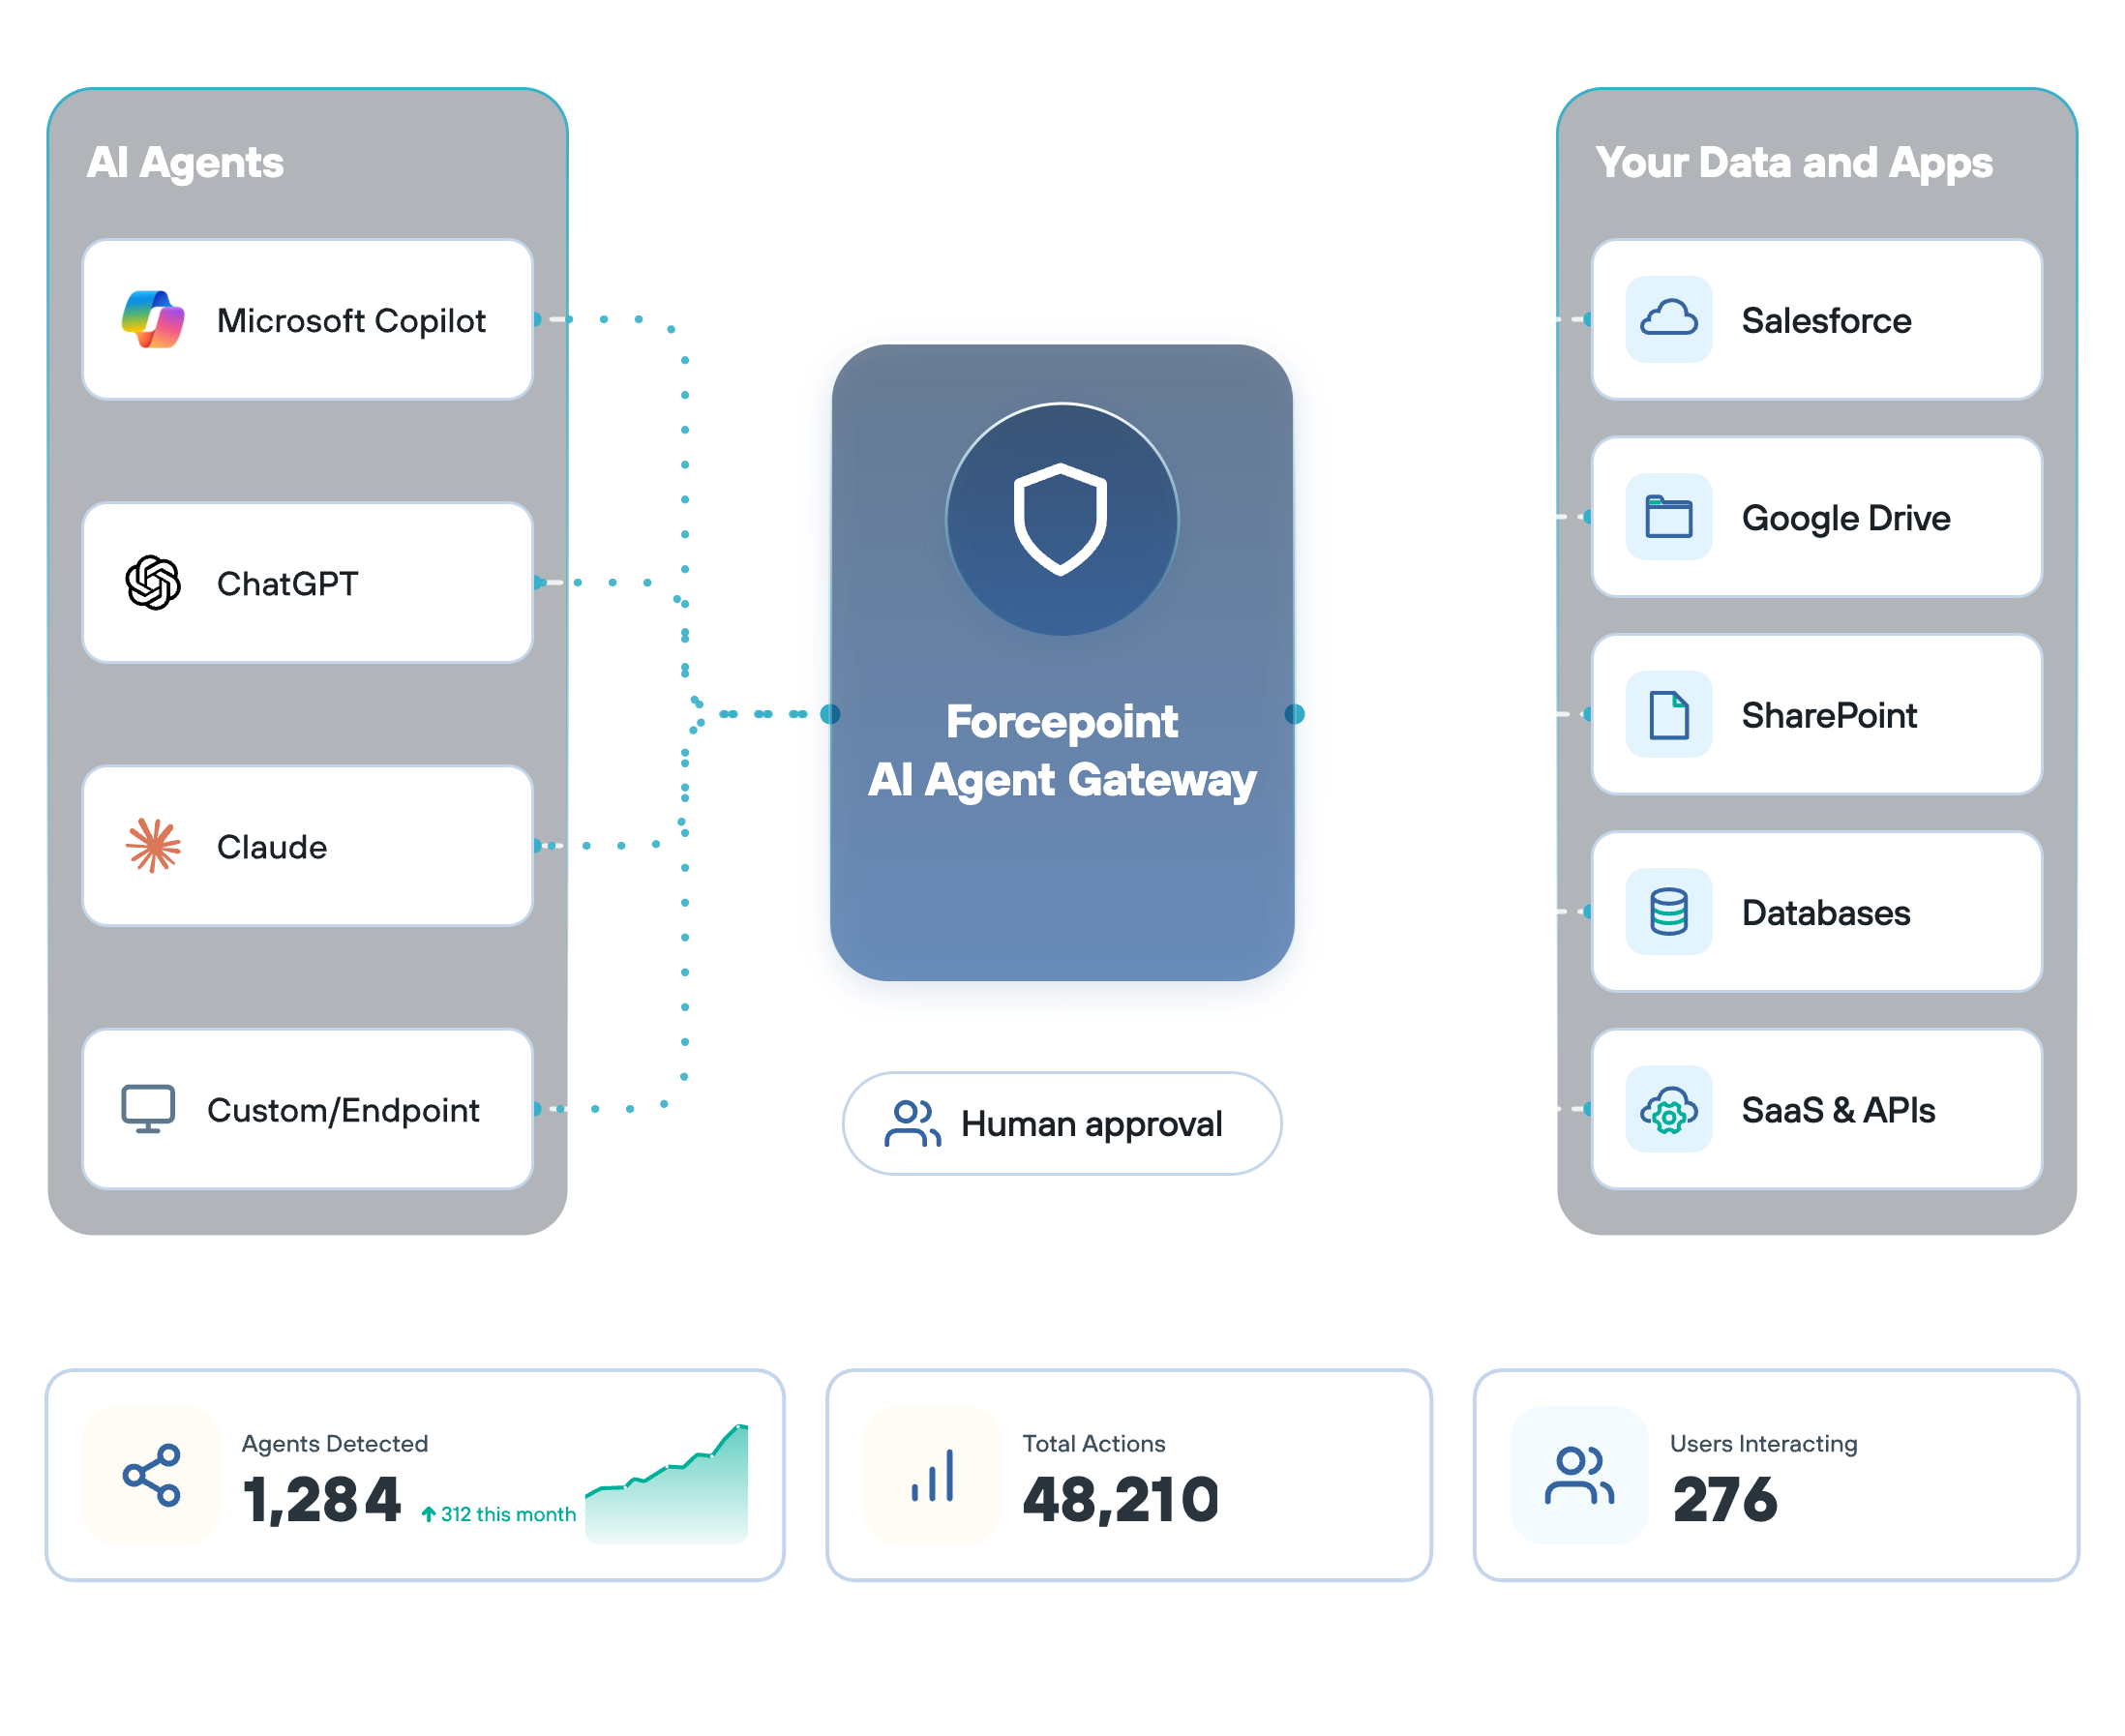
Forcepoint AI Agent Gateway s’interpose entre chaque agent et chaque application qu’il appelle, en définissant ce à quoi les agents peuvent accéder, ce qu’ils peuvent lire et ce qui nécessite une approbation humaine pour avancer.
Forcepoint AI Agent Gateway:
Sécurisez chaque agent
Laissez les agents d’IA travailler dans votre environnement sans renoncer au contrôle de vos données, de vos applications ou de vos opérations métier. Forcepoint AI Agent Gateway fournit une couche d’application de la sécurité entre chaque agent et les systèmes auxquels il se connecte, en gouvernant les identifiants, les données sensibles et les opérations critiques.
Contrôlez ce à quoi les agents d’IA accèdent et ce qu’ils font
Forcepoint AI Agent Gateway identifie chaque agent opérant dans votre organisation et définit ce à quoi il peut accéder, quelles données il peut lire et quelles actions nécessitent l’intervention d’une personne, avec une piste d’audit pour chaque interaction.
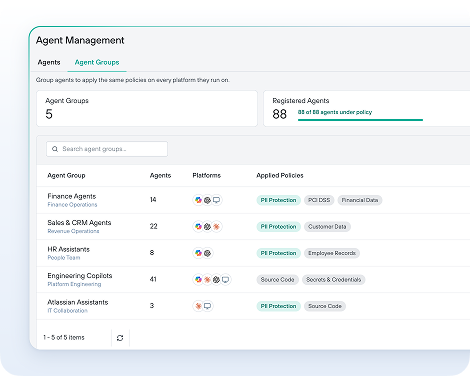
Visualisez chaque agent d’IA de votre environnement
Constituez un registre centralisé de chaque agent, offrant une visibilité complète avant l’application des politiques.
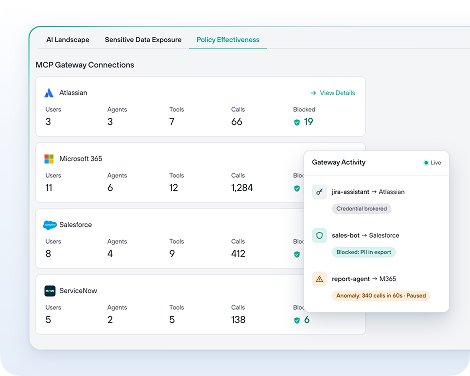
Bloquez les actions à risque des agents en temps réel
Appliquez la politique au moment où un agent agit, avant que des identifiants ne soient exposés ou que des données sensibles ne soient lues.
Garantissez l’imputabilité de chaque action
Générez un enregistrement complet et immuable de chaque transaction entre un agent et une application.
Étendez vos politiques de sécurité des données aux agents d’IA
Les agents d’IA créent de nouvelles façons d’accéder aux données sensibles et de les partager entre les applications d’entreprise. Au sein de la plateforme Forcepoint AI Data Security, Forcepoint AI Agent Gateway étend les politiques de protection des données existantes aux interactions des agents, afin de maintenir des contrôles de sécurité cohérents lorsque les agents d’IA accèdent aux applications et aux informations sensibles.
Appliquez des politiques de sécurité entre les agents d’IA et vos données
Forcepoint AI Agent Gateway se situe entre les agents d’IA et les applications métier auxquelles ils accèdent, et offre un point centralisé pour l’application de la sécurité. En servant d’intermédiaire pour les identifiants, en inspectant les échanges de données et en détectant les activités anormales, le Gateway empêche les accès non autorisés et l’exposition des données sensibles dans les interactions des agents.
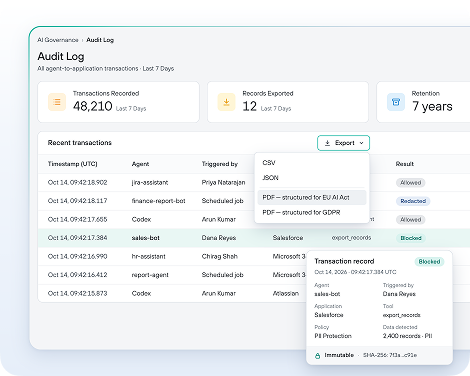
Générez des pistes d’audit qui résistent à l’examen
Conservez des enregistrements détaillés de l’activité des agents, notamment l’identité de l’agent, les utilisateurs à l’origine de l’action, les outils invoqués, les horodatages et les décisions de politique. Exportez les journaux d’audit aux formats CSV, JSON ou PDF pour appuyer les investigations de sécurité, démontrer l’application des politiques et simplifier les revues de conformité.
Pourquoi Forcepoint AI Agent Gateway
Consignez les agents et contrôlez leurs autorisations
Consignez les agents connectés, associez-les à des responsables et limitez leur accès aux seuls outils et opérations approuvés.
Prenez le contrôle de l’accès des agents aux données
Servez d’intermédiaire pour l’accès aux applications via une passerelle MCP, avec des identifiants temporaires et révocables, plutôt que d’accorder aux agents un accès persistant.
Exigez une approbation humaine pour les actions à haut risque
Mettez en attente les opérations à haut risque désignées pour examen avant leur exécution, tout en laissant se poursuivre les opérations courantes approuvées.
Suivez l’activité des agents et les décisions de politique
Enregistrez les interactions des agents, y compris les identités et les opérations, et mettez ces enregistrements à disposition pour les investigations et les rapports.
Le guide d'entreprise pour la sécurité des données à l'ère de l'IA
Découvrez comment Forcepoint sécurise les données dans l’IA autorisée, le Shadow AI et les agents autonomes grâce à un cadre de politiques unique.
Gouvernez chaque agent. Sécurisez chaque interaction.
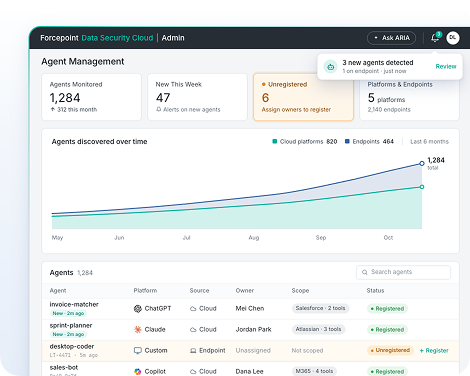
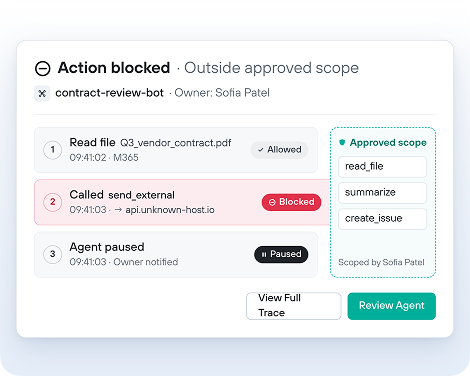
Identifiez chaque agent d’IA exécuté sur les plateformes et les endpoints autorisés. Enregistrez chacun avec un responsable et un périmètre défini, et soyez alerté lorsque de nouveaux agents apparaissent.
Les agents peuvent être manipulés par le contenu qu’ils traitent. Le Gateway limite chaque agent aux actions approuvées afin qu’aucun ne puisse dépasser sa limite.
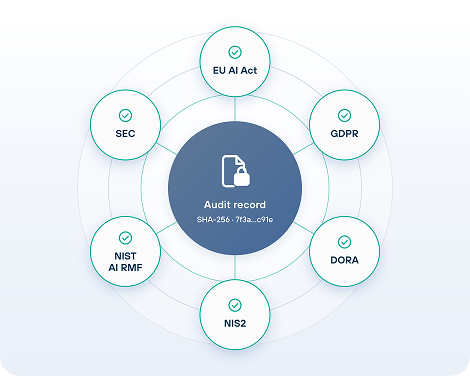
Chaque interaction d’un agent génère un enregistrement d’audit immuable, structuré selon les exigences de l’EU AI Act, du RGPD, de DORA, de NIS2, du NIST AI RMF et de la SEC en matière de divulgation.
Forcepoint AI Agent Gateway fonctionne bien avec
Questions fréquentes
Qu’est-ce qu’une plateforme de sécurité pour les agents d’IA ?
Une plateforme de sécurité pour les agents d’IA régit ce que les agents d’IA sont autorisés à consulter et à faire dans un environnement d’entreprise. Contrairement aux outils conçus pour surveiller les interactions humaines avec l’IA, une plateforme de sécurité pour les agents répond aux risques spécifiques que les agents introduisent : ils fonctionnent sans qu’une personne examine chaque étape, ils accumulent des autorisations lors du déploiement et les conservent indéfiniment, et ils peuvent être manipulés par le contenu qu’on leur a demandé de traiter. Forcepoint AI Agent Gateway est le composant de plateforme de sécurité pour les agents d’IA de la suite Forcepoint AI Data Security. Il se situe entre chaque agent et chaque application métier qu’il appelle, sert d’intermédiaire pour les identifiants, inspecte les données au niveau du champ et définit ce que les agents peuvent faire avant qu’ils ne le fassent.
En quoi Forcepoint AI Agent Gateway se distingue-t-il de la gestion des identités et des accès (IAM) ?
L’IAM confirme l’identité. Elle n’évalue pas l’intention et n’inspecte pas ce qui se passe lorsqu’une identité confirmée agit. La plupart des agents d’IA s’exécutent avec des comptes de service partagés, ce qui signifie que l’IAM ne peut pas distinguer l’action d’un agent de celle d’un autre, encore moins déterminer si une requête précise est appropriée au regard des données concernées. Forcepoint AI Agent Gateway comble la lacune que l’IAM n’est pas conçue pour combler : il sert d’intermédiaire pour les identifiants afin qu’aucun agent ne les détienne directement, applique le périmètre au niveau de l’outil plutôt qu’au niveau du compte, inspecte chaque réponse d’application au niveau du champ avant que l’agent ne la lise et met en attente les opérations critiques pour examen humain. Les deux capacités sont complémentaires et non redondantes.
Comment AI Agent Gateway protège-t-il contre les attaques par injection de prompt ?
L’injection de prompt consiste à intégrer des instructions dans le contenu qu’un agent traite : des instructions qui redirigent la prochaine action de l’agent, souvent d’une manière que ni l’organisation qui l’a déployé ni l’utilisateur qui l’a déclenché n’avaient prévue. Forcepoint AI Agent Gateway ne compte pas sur l’agent pour détecter la manipulation ou y résister. Il applique plutôt, au niveau de la couche d’exécution, ce que l’agent est autorisé à faire, quelles que soient les instructions qu’il a reçues du contenu qu’il a traité. Un agent manipulé pour transférer des enregistrements vers une adresse externe ne peut pas mener cette action à terme si le transfert externe d’enregistrements ne relève pas de son périmètre enregistré. L’application a lieu au moment de l’action, et non au moment de la manipulation.
Comment AI Agent Gateway aide-t-il les organisations à répondre aux exigences de conformité en matière d’IA ?
Chaque transaction entre un agent et une application traitée par Forcepoint AI Agent Gateway génère un enregistrement d’audit complet et immuable : identité de l’agent, utilisateur à l’origine de l’action, outil appelé, classification des données, décision de politique, champs bloqués ou masqués, nombre d’enregistrements et horodatage. Les enregistrements s’exportent aux formats CSV, JSON et PDF et sont structurés pour répondre à ce que demandent l’article 12 de l’EU AI Act, l’article 30 du RGPD, DORA, NIS2, le NIST AI RMF et les exigences de divulgation de la SEC. La piste d’audit couvre à la fois les interactions humaines et celles des agents avec l’IA, de sorte que les organisations produisent un enregistrement de conformité unique et exportable pour l’ensemble de leur environnement d’IA, plutôt que de tenir des registres distincts par outil ou par type d’interaction.
AI Agent Gateway nécessite-t-il de reclasser les données avant de fonctionner ?
Non. Forcepoint AI Agent Gateway s’appuie sur la même classification DLP déjà en place sur la plateforme Forcepoint AI Data Security. Les politiques et les classificateurs qui protègent les données sensibles dans les interactions humaines — prompts, téléversements de fichiers, pièces jointes d’e-mails — s’étendent directement à ce que le Gateway inspecte dans les réponses entre agents et applications. Les organisations qui utilisent déjà les politiques de Forcepoint DLP les étendent immédiatement aux agents d’IA, sans programme de reclassification ni nouvelle console à gérer.
Qu’est-ce qu’une passerelle MCP ?
Le Model Context Protocol (MCP) est le standard émergent qui régit la manière dont les agents d’IA communiquent avec des outils et des applications externes. Une passerelle MCP se place dans cette couche de connexion et achemine le trafic entre les agents et les systèmes qu’ils appellent. Forcepoint AI Agent Gateway fonctionne comme une passerelle MCP dont l’application de la sécurité est intégrée à la connexion elle-même : chaque requête passe par l’intermédiation des identifiants, l’inspection des données au niveau des champs et l’application des politiques avant que quoi que ce soit n’atteigne l’agent. Pour les entreprises qui déploient des agents au sein de leurs applications métier, la différence entre une passerelle MCP standard et une passerelle sécurisée est la différence entre la connectivité et la connectivité gouvernée.