AIデータセキュリティ

AIセキュリティの本質はデータです。 Forcepointは、そこに立ち返ります。

承認済みアプリケーションやシャドー AI、クラウドやendpoint上のエージェントまで、あらゆるAIとのやり取りにおいてデータを検出・分類し、セキュリティを適用します。

課題

すべてのプロンプトは、データの転送です。
その行き先をご存知ですか?

79%

の組織が、レガシーシステムや一貫性を欠くデータ品質に阻まれ、AIの背後にある情報の保護に依然として苦戦している

66%

の経営幹部(Cレベル)が、未承認AI技術を使用している(Snowflake)

83%

の組織が、機密データが一般公開AIツールに渡ることを防ぐ自動制御を備えていない

Forcepointの強み

1つのプラットフォームに統合されたセキュリティ

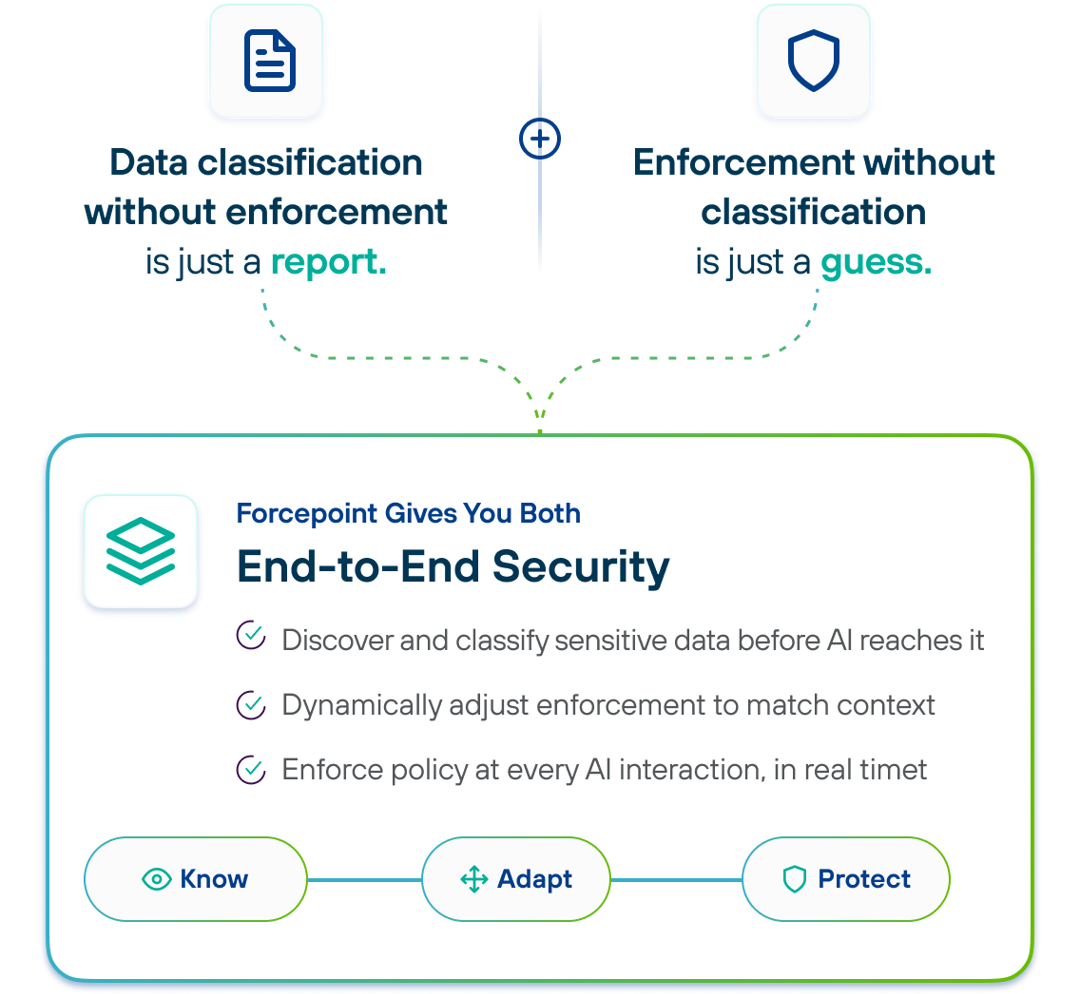
Forcepointは、データセキュリティにおける20年以上のノウハウを、あらゆるAIインタラクションに組み込んでいます。分類はできても適用ができないベンダーもいれば、適用はできてもネイティブに分類できないベンダーもいます。そして、ネットワークトラフィックにガバナンスを後付けするだけのベンダーも一部存在します。

発見から適用まで、データレイヤー全体を一貫してカバーしているベンダーはForcepoint以外にありません。
AI Data Security

3つの柱、1つのデータファースト戦略

1つのポリシーで、AIがデータに触れるあらゆる場所をカバー

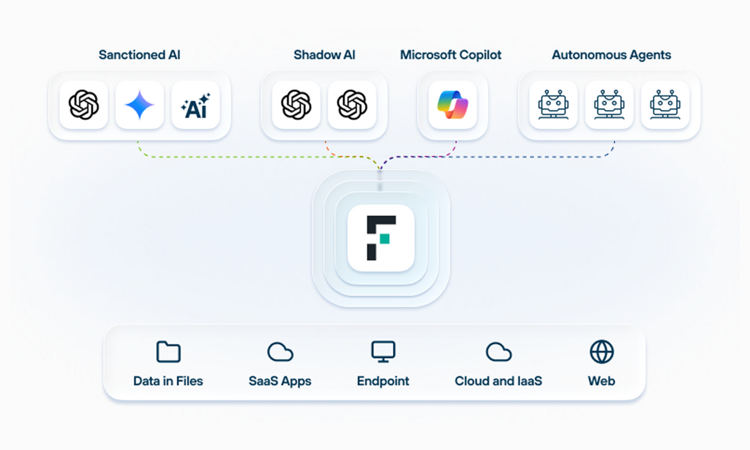
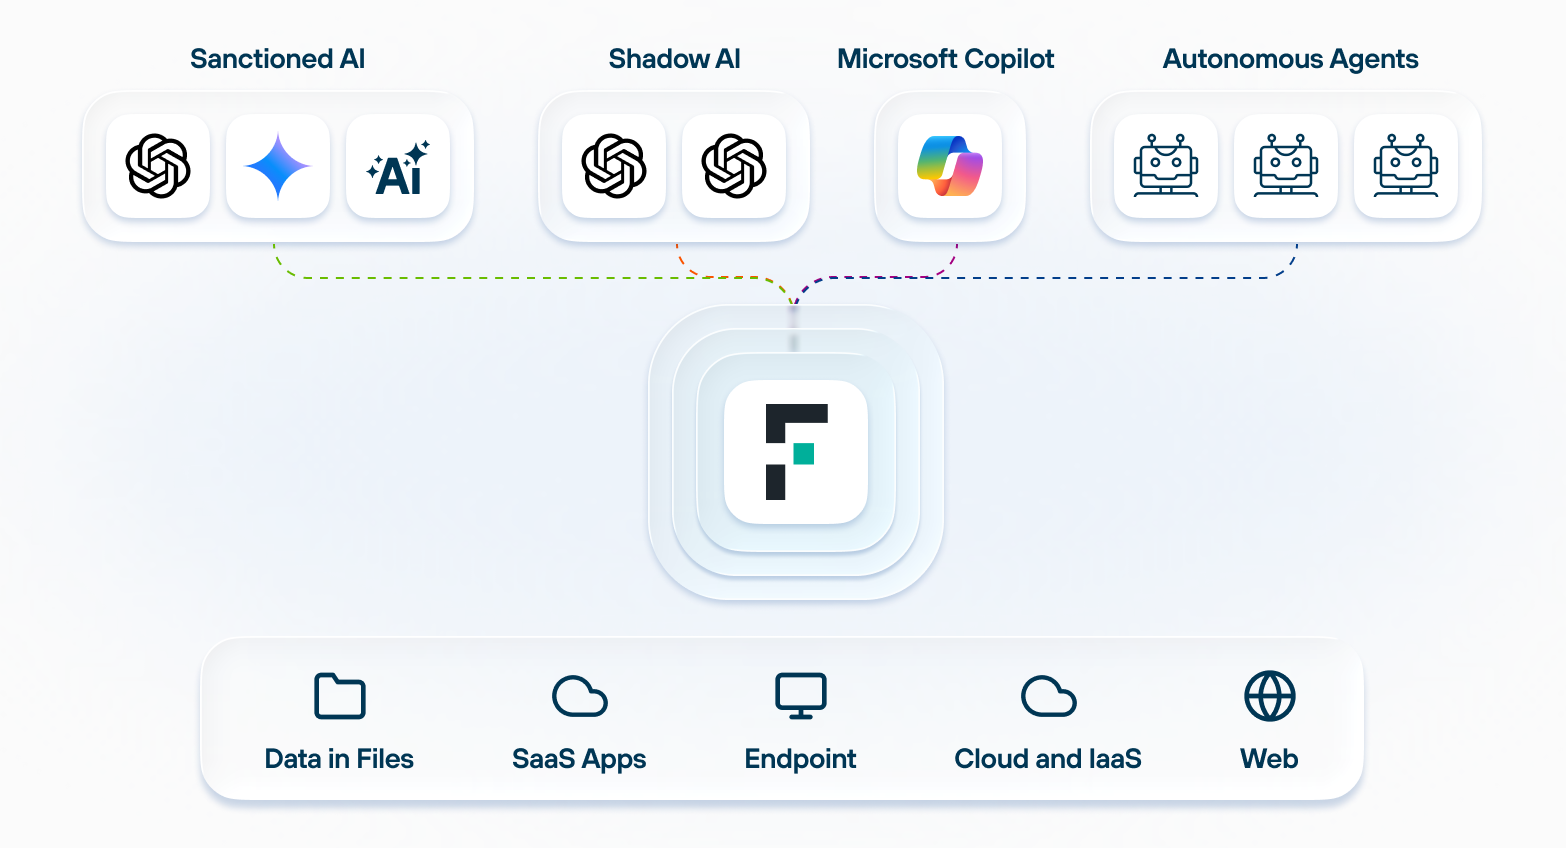
承認済みアプリ、シャドー AI、自律型エージェントはいずれも機密データを動かしていますが、ほとんどのセキュリティツールは、このうちの1つしか把握できません。Forcepointは、単一の適応型ポリシーでこの3つすべてを統制します。

Claude、Copilot、ChatGPT、AWS Bedrockは数多くの企業で利用されています。Forcepointは、これらすべてのツールに出入りする情報を可視化します。

見えないものは統制できません。Forcepointは、未承認AIツールが、誰も気付かないうちに侵害となる前に発見します。

エージェントは、それを管理する人間よりも速いペースで増え続けています。Forcepointは、いかなるエージェントにもアクセスキー直接持たせません。

既存の分類およびポリシーの取り組みは、初日からあらゆる AI サーフェスに拡張され、過去のアクティビティも自動的に補完されます。再分類は不要で、新たなプログラムの構築も、新しいコンソールの管理も必要ありません。お客様の環境でどのようになるかをご覧ください。

デモのお問い合わせ

ForcepointによるAIデータリスクの阻止方法

3つのレイヤー。1つのプラットフォーム。ギャップはゼロ。

データセキュリティ
検出イベント
機密データの所在を特定
露出が発生する前に、AIリスクを把握
財務記録従業員記録
Layer 01

把握

機密データを分類し、環境内のあらゆるAIツールとエージェントを検出します。
Layer 02

適応

AIの活動状況、コンテキスト、リスクの変化に応じて、ポリシーと権限を自動的に調整します。
Layer 03

保護

人・ツール・自律型エージェント間での機密データの漏えいを防ぎながら、安全なAI利用を可能にします。

専門家に相談する

あらゆるAIとのやり取りを統制。
すべてのデータを保護。

Forcepoint AI Data Securityの実際の動作をご覧ください。お客様の課題について、専門家にご相談いただけます。

次のステップへ

You're only a few clicks away from stronger
AI data security.

全体像

あらゆるAIリスクを可視化。あらゆる脅威を阻止。

データを保護し、あらゆるAIインタラクションを統制。新たなリスクを生むことなく、チームがより迅速に前進できます。

可視性と制御

AIがデータに接する場所を可視化・制御

承認済み、未承認、社内開発をを問わず、利用中のあらゆるAIツールを検出します。一貫したポリシーを適用し、リスクの高い利用を制限し、戦略の効果を可視化します。
詳細を見る

リアルタイムのデータ保護

あらゆるAIとのやり取りにポリシーを適用

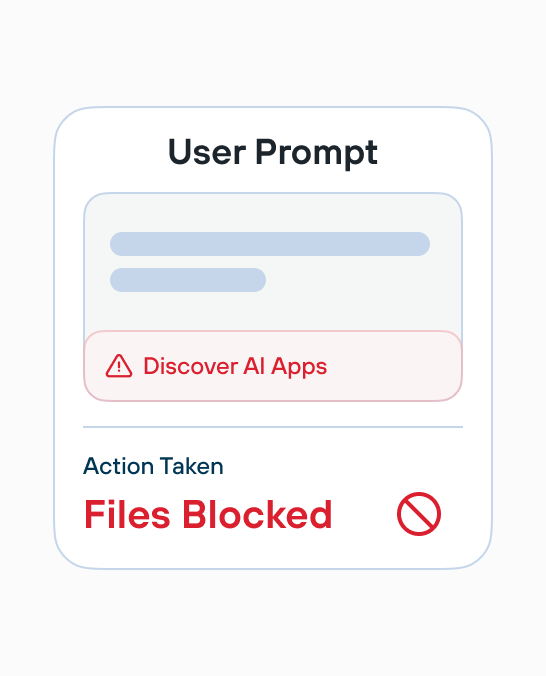
プロンプトとファイルのアップロードをリアルタイムで検査します。ポリシーに応じて、ブロック・マスキング・許可を自動的に実行します。
詳細を見る

Microsoft Copilot

Copilotがアクセスできる範囲を制御

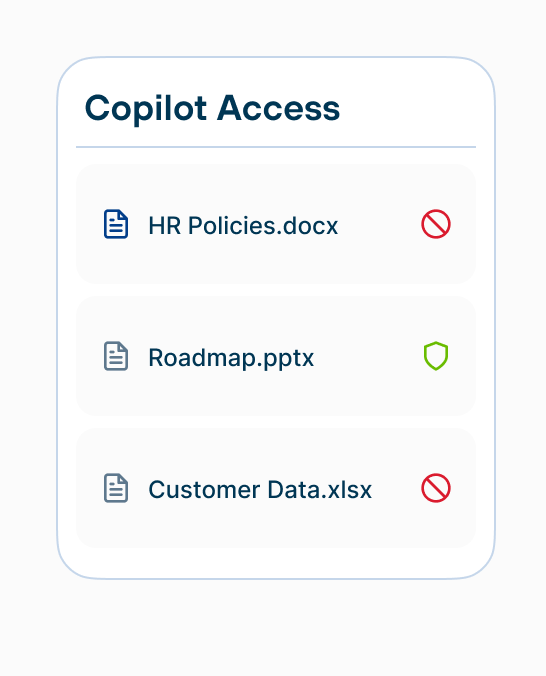
過剰な共有を検出し、データの境界を設定して、Microsoft 365全体で機密情報を保護します。
詳細を見る

エージェントAIのガバナンス

自律型エージェントを能動的に統制

エージェントを検出し、その目的と権限を把握した上で、データを守るガードレールを適用します。
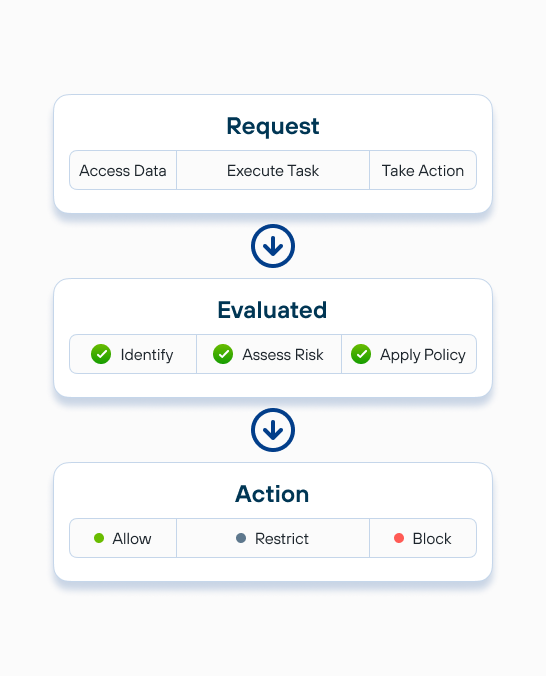
詳細を見る

リスク・セキュリティ体制レポート

AIの活動を、実行可能なエビデンスへ

プログラムの効果、ユーザーの行動、ポリシーに基づく対応、リスクの傾向を、一元的に把握できます。
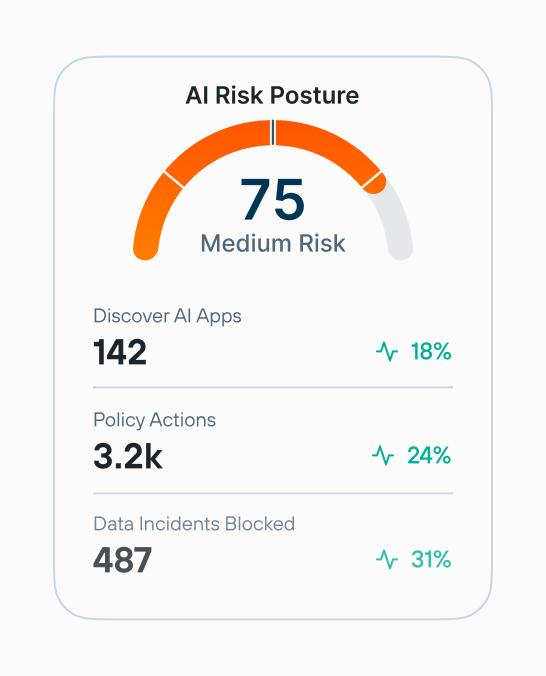
詳細を見る

1つのプラットフォームで、AIを完全に統制。

AI専門家に相談する

Forcepointのアプローチ

データレイヤー全体を単一のプラットフォームでカバー

Forcepointは、分類と適用をネイティブに連携させ、初日から既存のポリシーをAIへ拡張し、適切なアクションをリアルタイムで適用します。これにより、AIの導入拡大に合わせてガバナンスも拡張されます。

デモのお問い合わせ

ポリシーの適用

ポリシーは、データが行くところどこへでも追随します。

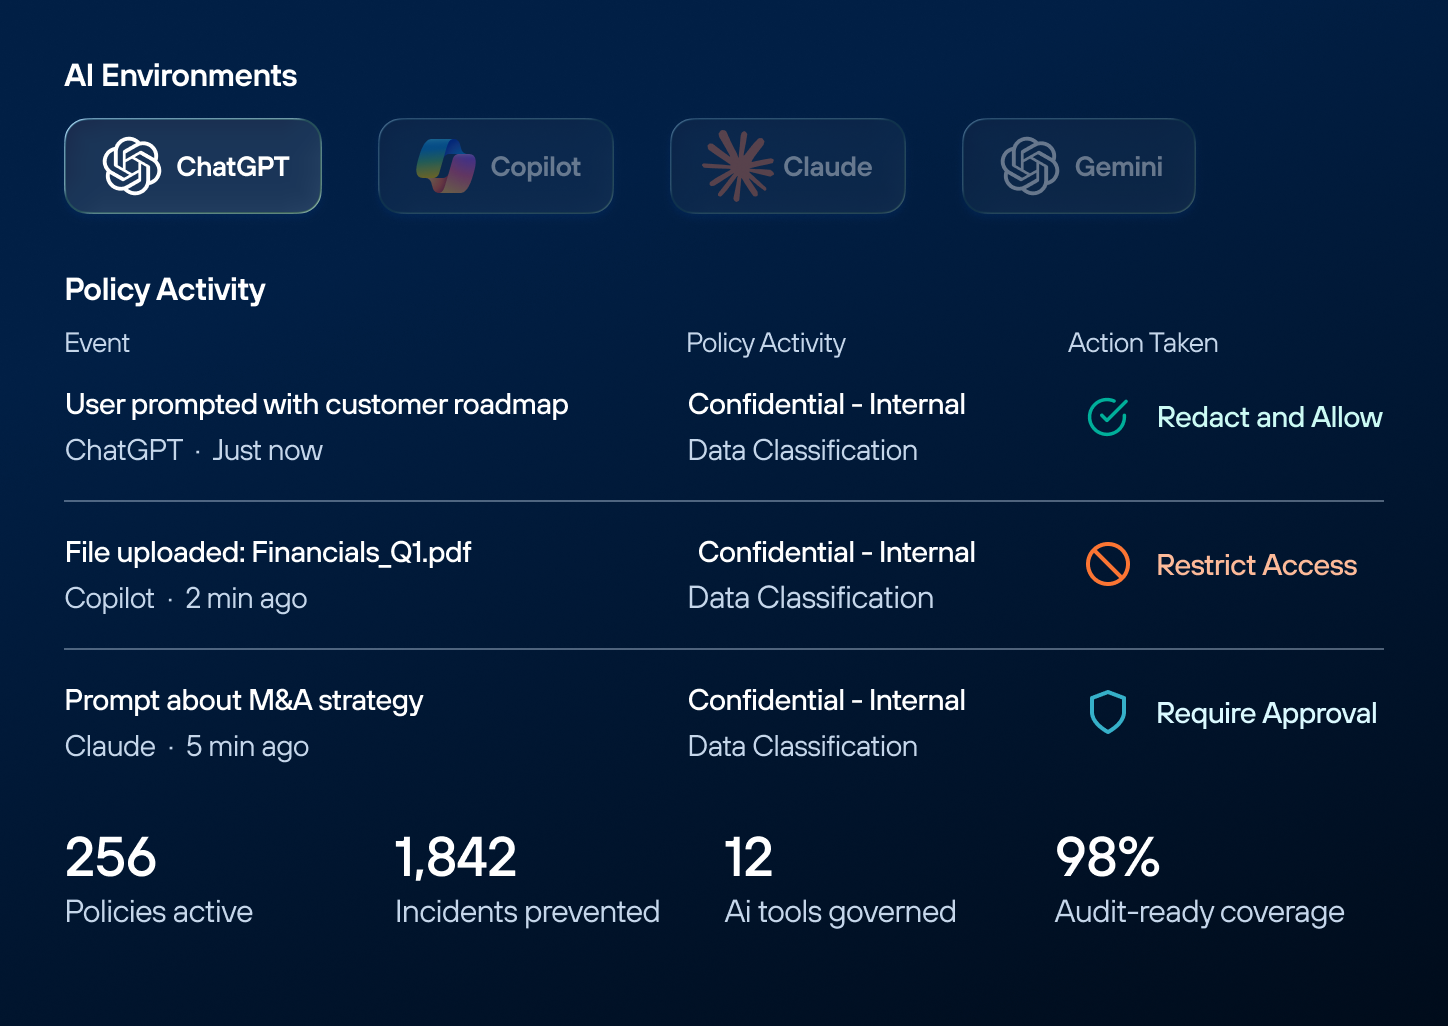
ネイティブな分類とリアルタイムの適用により、Forcepointは、AIを含むあらゆる場所でポリシーがデータに追随することを保証します。一貫した制御と、測定可能な成果を一箇所で実現します。

ネイティブな分類と適用の融合

リスク発生時点での保護

初日からポリシーをAIへ拡張

ガバナンスを自動的にスケール
リソース

AIデータセキュリティをさらに深く理解する

eBook

AIデータセキュリティのエンタープライズガイド

eBookを読む
アナリストレポート

Gartner® CISO’s Guide: 3 Zero-Trust Use Cases to Secure AI

レポートを読む
動画

フォースポイントによるシャドーAIの検出と制御

規制業界向けに構築

業界のリーダー企業から信頼されるAIにおけるデータ保護

ヘルスケア

AIを活用しながら、患者の信頼を守る

医療機関はAIの導入を急速に進めていますが、未分類かつ過度に露出したPHIデータは、ガバナンスプログラムがAIのスピードに対応しきれないコンプライアンスおよび侵害のリスクを生み出しています。

把握

PHIおよび臨床データがどこに存在し、どのように利用され、環境内のどこでAIがリスクをもたらしているかを理解します。

適応

医療分野におけるAIのユースケースにおいて、コンテキスト、役割、業務フロー、そして変化するリスクに応じた適切なポリシーと制御を適用します。

保護

安全でないAIとのやり取りを防ぎ、すべてのAIアプリケーションにおいて患者・臨床・業務データの安全性を維持します。

Forcepoint

PHIへのアクセスをすべて保護

クラウドおよびオンプレミスのシステム全体で患者データを検出・分類し、AIが過度に露出したファイルを表示することを防ぎます。

成果

情報漏えいのないAI導入

臨床チームは、PHIデータがAIとのやり取りの前に適切に統制・保護されているという安心感を持って、AIツールを活用できます。

業界ごとのニーズに応えるセキュリティ

専門家に相談する
FAQ
よくある質問
AI データセキュリティとは何ですか?
AI データセキュリティとは、プロンプト、ファイルのアップロード、返される応答を含め、機密データが AI ツールに入り、AI ツール内を移動する際に、そのデータを安全に保つための一連の制御です。Forcepoint のアプローチは、モデルではなくデータから始まります。データは AI ツールに到達する前に分類され、その後、やり取りが行われる瞬間にポリシーが適用されます。Forcepoint AI Data Security は、この基準を承認済み AI、Shadow AI、AI エージェントのすべてに適用するため、従業員がどれを使用しても同じポリシーが維持されます。
企業に AI セキュリティが必要なのはなぜですか?
AI データセキュリティがなければ、機密データはプロンプトごとに 1 つずつ組織の外へ流出し、失われるまで誰も気づきません。チャットボットに貼り付けられた顧客レコードや、要約のためにアップロードされた契約書は、通常のネットワーク制御やエンドポイント制御の外で行われるデータ転送です。承認済みの AI アプリと Shadow AI のどちらもこのリスクを生み出しますが、承認済みソフトウェアの監視のみを目的としたツールでは、未承認のアクティビティを一切検知できません。Forcepoint AI Data Security は、AI の使用状況を監視し、未承認のアクセスを阻止し、データ損失を防止します。
AI セキュリティソフトウェアは従来の DLP とどう違いますか?
従来の DLP は、電子メール、USB ドライブ、ファイル共有などの静的なチャネルを移動する既知のファイルタイプを保護します。Forcepoint AI Security は、Forcepoint DLP と同じ分類エンジン上で動作し、それを拡張して、誰かが AI ツールを操作した瞬間に、プロンプト、応答、ファイルのアップロードを検査します。検査は、エンドポイントでのインライン処理、または承認済みプラットフォームへの API コネクタ経由で行われます。Forcepoint DLP と Forcepoint AI Security はいずれも Forcepoint AI Data Security プラットフォームの機能であるため、AI のカバレッジは既存のポリシーを置き換えるのではなく、拡張します。
AI セキュリティソフトウェアは、ChatGPT、Copilot、その他の AI ツールにわたってどのようにデータを保護しますか?
Forcepoint AI Security の AI Detection and Response 機能は、ネイティブ API コネクタを通じて、ChatGPT Enterprise、Microsoft 365 Copilot、AWS Bedrock などの承認済み AI プラットフォームに接続します。既存のデータ分類ポリシーに照らしてプロンプト、応答、ファイルのアップロードを検査し、違反が見つかった場合は、会話の監査、隔離、コピー、削除、または過剰共有されたファイルへのアクセス取り消しといった是正措置を自動的に実行します。
Shadow AI を含め、従業員がどの AI ツールにアクセスしているかをどのように可視化しますか?
Forcepoint AI Security の Shadow AI Discovery and Control 機能は、エンドポイント上で動作する未承認の AI アプリ、Web サイト、AI エージェントを検出します。これには、積極的に探さない限り見えないままの Shadow AI も含まれます。また、個人アカウントの使用と企業アカウントの使用を区別して検出します。これは、AI チャットボットに入力している人が、承認済みのビジネスアカウントを使っているのか、ポリシーによる保護がまったくない個人ログインを使っているのかを、セキュリティチームが判断できるようにするために重要です。
AI エージェントや Copilot などのツールがアクセスできる対象をどのように制御しますか?
Forcepoint は、Copilot がアクセスする前に OneDrive と SharePoint 内の機密ファイルを分類し、その後、API ベースの是正措置によって、過剰共有されたコンテンツへのアクセスを自動的に取り消したり、共有を制限したりします。クラウドで実行され、Salesforce、Microsoft 365、Jira などのビジネスアプリケーションを直接呼び出すエージェントについては、Forcepoint AI Security の機能である AI Agent Gateway が、エージェントとアプリケーションの間に配置されます。どのエージェントもアプリケーションの認証情報を直接保持せず、すべての応答はフィールドレベルで検査され、書き込みや削除の操作は人による承認まで保留できます。エージェントが過剰共有されたファイルを読み取る場合でも、アプリケーション API を直接呼び出す場合でも、アクセスできる対象は 1 つのポリシーによって管理されます。
企業は AI セキュリティソフトウェアに何を求めるべきですか?
企業は、データ関連のリスクを通知するだけのソフトウェアではなく、AI とのやり取りの時点でデータを分類・制御するソフトウェアを求めるべきです。これは、リスクをリアルタイムで捉えることと、データが移動した後で初めて気づくことの違いです。また、AI のリスクは IT 部門が承認したツールだけにとどまらないため、チャットツールだけでなく、自律型エージェント、Shadow AI、承認済み AI アプリにもカバレッジが及ぶ必要があります。Forcepoint AI Data Security は、この基準に基づいて構築されています。
AI ガバナンスとコンプライアンスを監査人にどのように証明しますか?
Forcepoint AI Data Security は、AI の使用状況を監視し、未承認のアクセスを阻止し、データ損失を防止します。これは、監査人が証拠を求める基盤となる施行アクティビティです。監査対応レポートは、そのアクティビティの上に自動追跡を重ね、規制当局や監査人が AI データリスクを軽減するために導入されている仕組みを理解できるドキュメントを作成します。施行イベントのライブフィードではありません。
AI セキュリティは、ヘルスケア、金融サービス、政府などの業界ごとに異なる動作をしますか?
基盤となる仕組みは業界を問わず変わりませんが、機密データの種類は変わります。Forcepoint AI Data Security は、Forcepoint の分類エンジンと、約 2,000 の標準搭載テンプレート、ポリシー、分類子を活用して、PII、PHI、臨床記録、その他のミッションクリティカルなデータを検出し、それらに対してポリシーを適用します。要件がコンプライアンス対象の財務記録であっても、公共部門の情報であっても、幅広い業界が Forcepoint AI Data Security を活用できます。このように業界を問わず一貫していることが、各企業の固有の要件に合わせて作り直すことなく Forcepoint AI Data Security を展開できる理由です。
AI ガバナンスの責任ある運用を監査人に証明するのに最適な AI セキュリティソフトウェアは何ですか?
Forcepoint AI Data Security は、単にポリシーを導入するだけにとどまらず、監査人が求める証拠を生成するように構築されています。プロンプト、ファイルのアップロード、エージェントの操作、ポリシー判断など、すべての AI のやり取りが、ユーザー、デバイス、アプリケーションに紐付けて記録され、監査人が認識できる形式でオンデマンドにエクスポートできます。検知と同時に施行が行われるため、記録には、プラットフォームが単にフラグを立てた内容だけでなく、実際に行った内容がそのまま反映されます。SOC 2、ISO 27001、GDPR などのフレームワークの対象となる組織は、AI ガバナンスが一度きりの評価ではなく、運用され継続的に行われていることを示すために Forcepoint を利用しています。
AI リスクの優先順位付けとポスチャレポートに最適なツールは何ですか?
Forcepoint AI Data Security は、すべての検出結果を同じ緊急度として扱うことなく、承認済みツール、Shadow AI、自律型エージェントにわたる AI リスクを優先順位付きで把握できる統合リスクダッシュボードをセキュリティチームに提供します。X-Labs の AI アプリケーションデータベースは、使用中のすべてのツールをタイプとリスクプロファイルでランク付けするため、チームは最もリスクの高い対象から優先的に是正に取り組めます。ポスチャレポートは、ポリシー違反、データアクセスのパターン、リスクの傾向を時系列で追跡し、ある時点のスナップショットではなく、改善しつつあるポスチャを示すために必要な継続的な可視性をセキュリティおよびコンプライアンスチームに提供します。

AI導入のセキュリティ対策、準備はできていますか?

AIによるデータの扱いを統制

静止データから動的データまで、エージェントの完全な帰属とインラインでのポリシー適用により、ガバナンスを拡張します。