インサイダーリスク対策
インサイダーリスクを、データ損失に発展する前に阻止します。
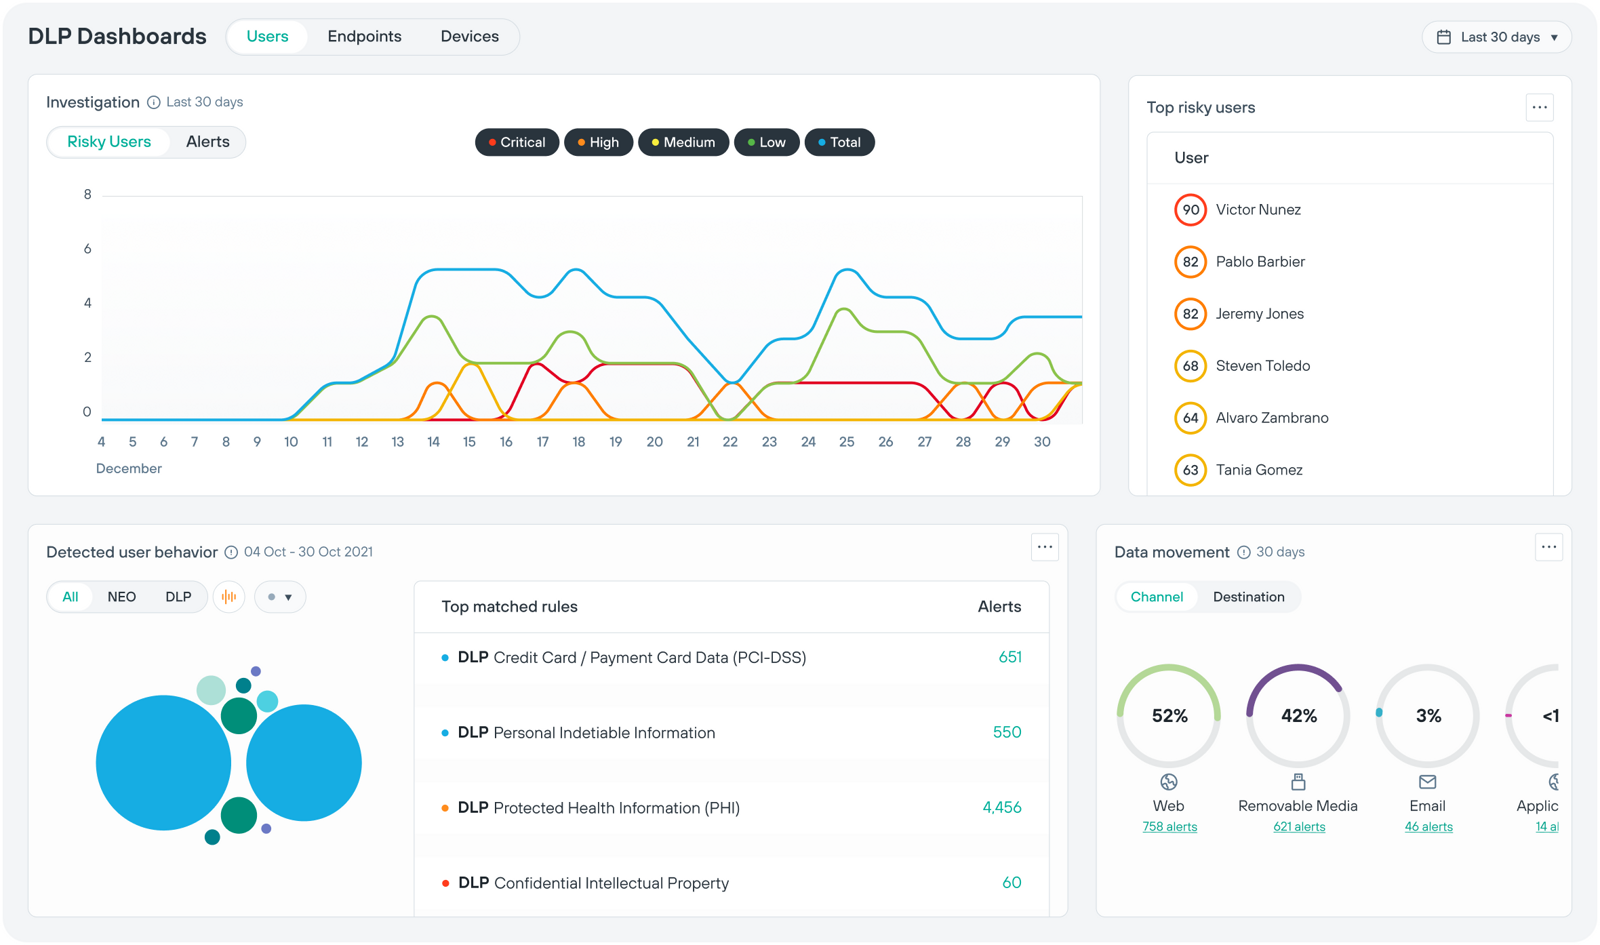
Forcepoint Risk-Adaptive Protectionは、行動コンテキストを評価し、ユーザーのリスクをリアルタイムでスコアリングして、制御を自動的に調整します。
53%
の内部インシデントは過失・不注意が原因
1,950万米ドル
組織あたりのインサイダーインシデントの年間平均コスト
重要な理由
従来のセキュリティ制御では、意図的な行為と偶発的な事故を区別できません
ユーザーの行動を監視
ユーザーリスクをリアルタイムで追跡・スコアリング
ユーザーの行動を継続的に監視し、異常、ポリシー違反、時間帯・ファイルの場所・データ量などのコンテキストシグナルに基づいて、動的なリスクスコアを更新します。
- アプリやチャネルをまたいだユーザーの操作のコンテキストを把握

- 150以上の行動指標で、ユーザー個々の異常を監視・検知
- ユーザーリスクをリアルタイムで継続的に監視
- 行動コンテキストとポリシートリガーを可視化し、インサイダー脅威の調査を迅速化
制御を自動的に適応
行動に適応する制御
Forcepoint RAPは、リスクに応じて制御を強化します。
リスクに適応
ユーザーのリスクをリアルタイムでスコアリングし、制御を自動的に切り替え
危険な操作を防止
リスクが急上昇した時点で、機密性の高い操作をブロックまたは制限
業務を止めない
低リスクのユーザーには制御を緩和し、業務の妨げを回避
重要なことに集中
真のリスクに関連するアラートのみを表示し、アナリストの負担を軽減
あらゆるリスク行動に、よりスマートな対応を
Forcepoint Risk-Adaptive Protectionは、ポリシー違反だけでなく意図に応じて対応することで、セキュリティチームが保護と生産性のバランスを取れるよう支援します。2分以内でその仕組みをご覧ください。
Forcepointが選ばれる理由
静的なルールではインサイダー脅威を阻止できません
従来のセキュリティ制御は、事前に定義されたルールに依存しており、変化するユーザーの行動に必ずしも対応できません。Forcepointは行動インテリジェンスと適応型の制御を加え、不要な業務の中断なしに機密データを保護します。
セキュリティツールが操作を記録するだけで、その理由を説明しない場合、アナリストは推測に頼るしかありません。
Forcepoint Risk-Adaptive Protectionは、すべてのアラートの背後にある行動コンテキストを可視化するため、チームは通常業務とデータ窃取の試みを見分けることができます。
アラート疲れは、インサイダー脅威が見過ごされる最大の要因の一つです。
一律のブロックポリシーは、低リスクの従業員に不満を与え、ビジネスを遅らせます。
従来のDLPツールがインサイダー脅威を検知する頃には、すでに大きな被害が出ていることが少なくありません。
ガイドを読む
現代の企業におけるインサイダーリスク管理
偶発的な情報漏えいから悪意ある内部者まで、インサイダーリスクにはさまざまな形があります。この実践的なガイドは、インシデントだけでなく意図に対応する、リスクを意識したプログラムをセキュリティチームが構築する際に役立ちます。
ひとつのプラットフォーム
インサイダーリスクを阻止するために必要なすべて
連携して動作する製品で、インサイダーリスクをリアルタイムに検知、調査、対応します。
データ損失防止
エンタープライズ品質の精度と自動化を備えた、業界をリードするDLPです。
- 2,000以上の標準搭載の分類子とテンプレート(完全一致データ照合とフィンガープリントを含む)
- ユーザーが機密データを未承認のAIツールにアップロードしようとした際に、リアルタイムでブロックまたはコーチング
- エンドポイント、メール、Web、クラウド全体にわたるポリシー適用を、単一のコンソールで統合
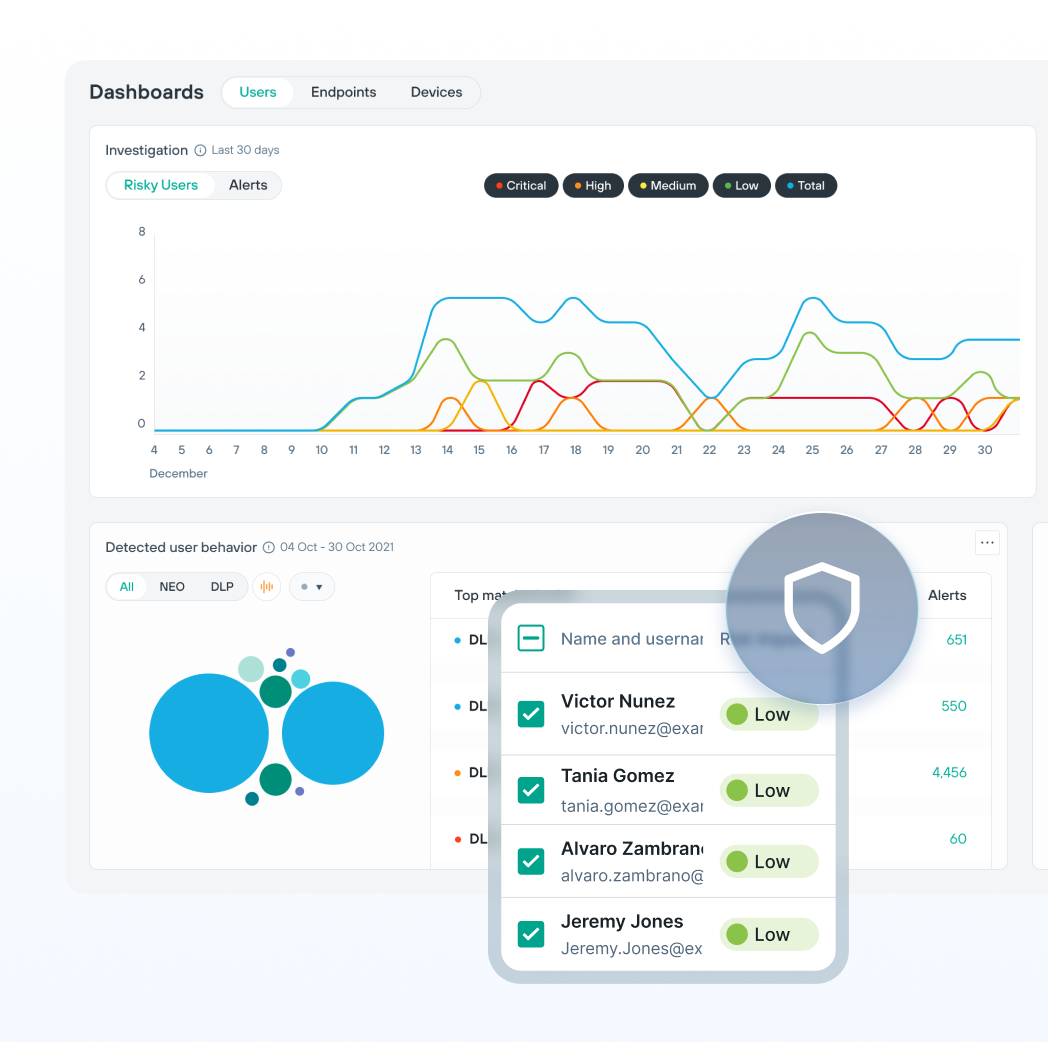
DLPが見逃しているものを確認
Forcepoint Risk-Adaptive Protectionが危険な行動にどのように自動で対応し、真の脅威に対処するために必要なコンテキストをチームにどのように提供するかをご覧ください。