Schutz vor Insider-Risiken
Stoppen Sie Insider-Risiken, bevor sie zu Datenverlust werden.
Forcepoint Risk-Adaptive Protection bewertet den Verhaltenskontext, berechnet Risikowerte für Benutzer in Echtzeit und passt Kontrollen automatisch an.
53 %
der Insider-Vorfälle sind unbeabsichtigt oder auf Fahrlässigkeit zurückzuführen
195 Mio. $
durchschnittliche jährliche Kosten von Insider-Vorfällen pro Organisation
Warum das wichtig ist
Herkömmliche Sicherheitskontrollen können Absicht nicht von Versehen unterscheiden
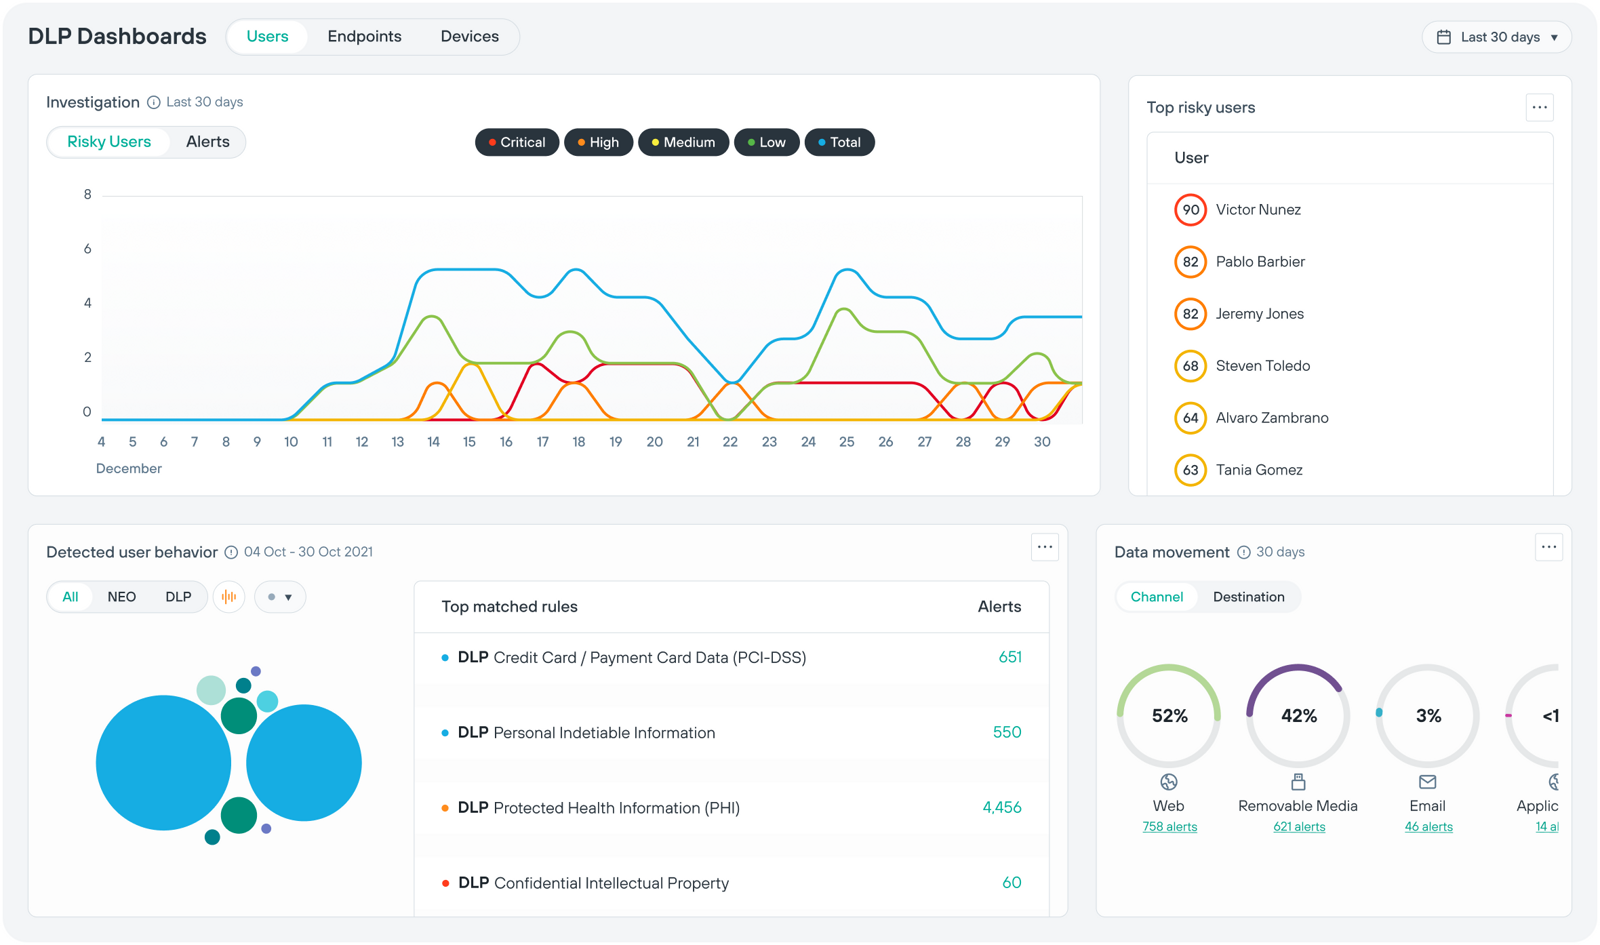
Benutzerverhalten überwachen
Benutzerrisiken in Echtzeit verfolgen und bewerten
Überwachen Sie das Benutzerverhalten kontinuierlich und aktualisieren Sie dynamische Risikowerte auf Grundlage von Anomalien, Richtlinienverstößen oder Kontextsignalen wie Tageszeit, Dateispeicherorten oder Datenvolumen.
- Erhalten Sie Kontext zu Benutzeraktionen über Apps und Kanäle hinweg

- Überwachen und erkennen Sie Anomalien für jeden einzelnen Benutzer mit über 150 Verhaltensindikatoren
- Überwachen Sie das Benutzerrisiko kontinuierlich in Echtzeit
- Machen Sie Verhaltenskontext und Richtlinienauslöser sichtbar, um Untersuchungen von Insider-Bedrohungen zu beschleunigen
Kontrollen automatisch anpassen
Durchsetzung, die sich dem Verhalten anpasst
Forcepoint RAP verschärft Kontrollen, wenn das Risiko es erfordert.
An das Risiko anpassen
Bewerten Sie das Benutzerrisiko in Echtzeit und passen Sie die Durchsetzung automatisch an
Riskante Aktionen verhindern
Blockieren oder beschränken Sie sensible Aktionen, sobald das Risiko steigt
Arbeitsfluss erhalten
Lockern Sie die Durchsetzung für Benutzer mit geringem Risiko, um Reibungsverluste zu vermeiden
Auf das Wesentliche konzentrieren
Zeigen Sie nur Warnmeldungen an, die mit echtem Risiko verbunden sind, und reduzieren Sie so das Rauschen für Analysten
Eine intelligentere Reaktion auf jede riskante Aktion
Forcepoint Risk-Adaptive Protection unterstützt Sicherheitsteams dabei, Schutz und Produktivität in Einklang zu bringen, indem es auf Absichten reagiert – nicht nur auf Richtlinienverstöße. Sehen Sie in weniger als zwei Minuten, wie es funktioniert.
Warum Forcepoint
Statische Regeln können Insider-Bedrohungen nicht stoppen
Herkömmliche Sicherheitskontrollen basieren auf vordefinierten Regeln, die Veränderungen im Benutzerverhalten nicht immer berücksichtigen. Forcepoint ergänzt verhaltensbasierte Intelligenz und adaptive Durchsetzung, um sensible Daten ohne unnötige Unterbrechungen zu schützen.
Wenn Sicherheitstools Aktionen protokollieren, ohne zu erklären, warum sie stattgefunden haben, bleiben Analysten auf Vermutungen angewiesen.
Forcepoint Risk-Adaptive Protection macht den Verhaltenskontext hinter jeder Warnmeldung sichtbar, sodass Teams Routinearbeit von einem Datendiebstahlversuch unterscheiden können.
Alarmmüdigkeit ist einer der Hauptgründe, warum Insider-Bedrohungen unentdeckt bleiben.
Pauschale Blockierrichtlinien frustrieren Mitarbeiter mit geringem Risiko und verlangsamen den Geschäftsbetrieb.
Bis ein herkömmliches DLP-Tool eine Insider-Bedrohung meldet, ist häufig bereits erheblicher Schaden entstanden.
Leitfaden lesen
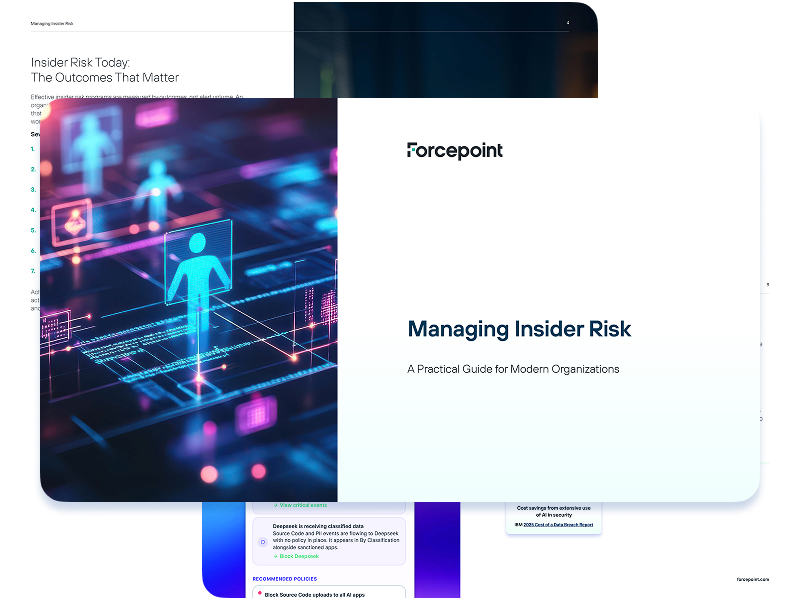
Umgang mit Insider-Risiken im modernen Unternehmen
Von versehentlichen Datenlecks bis zu böswilligen Akteuren – Insider-Risiken nehmen viele Formen an. Dieser praxisnahe Leitfaden hilft Sicherheitsteams, ein risikobewusstes Programm aufzubauen, das auf Absichten reagiert – nicht nur auf Vorfälle.
Eine Plattform
Alles, was Sie zum Stoppen von Insider-Risiken benötigen
Produkte, die zusammenarbeiten, um Insider-Risiken in Echtzeit zu erkennen, zu untersuchen und darauf zu reagieren.
Data Loss Prevention
Branchenführende DLP mit Genauigkeit und Automatisierung auf Unternehmensniveau.
- Über 2.000 sofort einsetzbare Klassifizierer und Vorlagen, darunter Exact Data Match und Fingerprinting
- Blockierung oder Coaching in Echtzeit, wenn Benutzer versuchen, sensible Daten in nicht genehmigte KI-Tools hochzuladen
- Einheitliche Richtliniendurchsetzung über Endpunkte, E-Mail, Web und Cloud hinweg aus einer einzigen Konsole
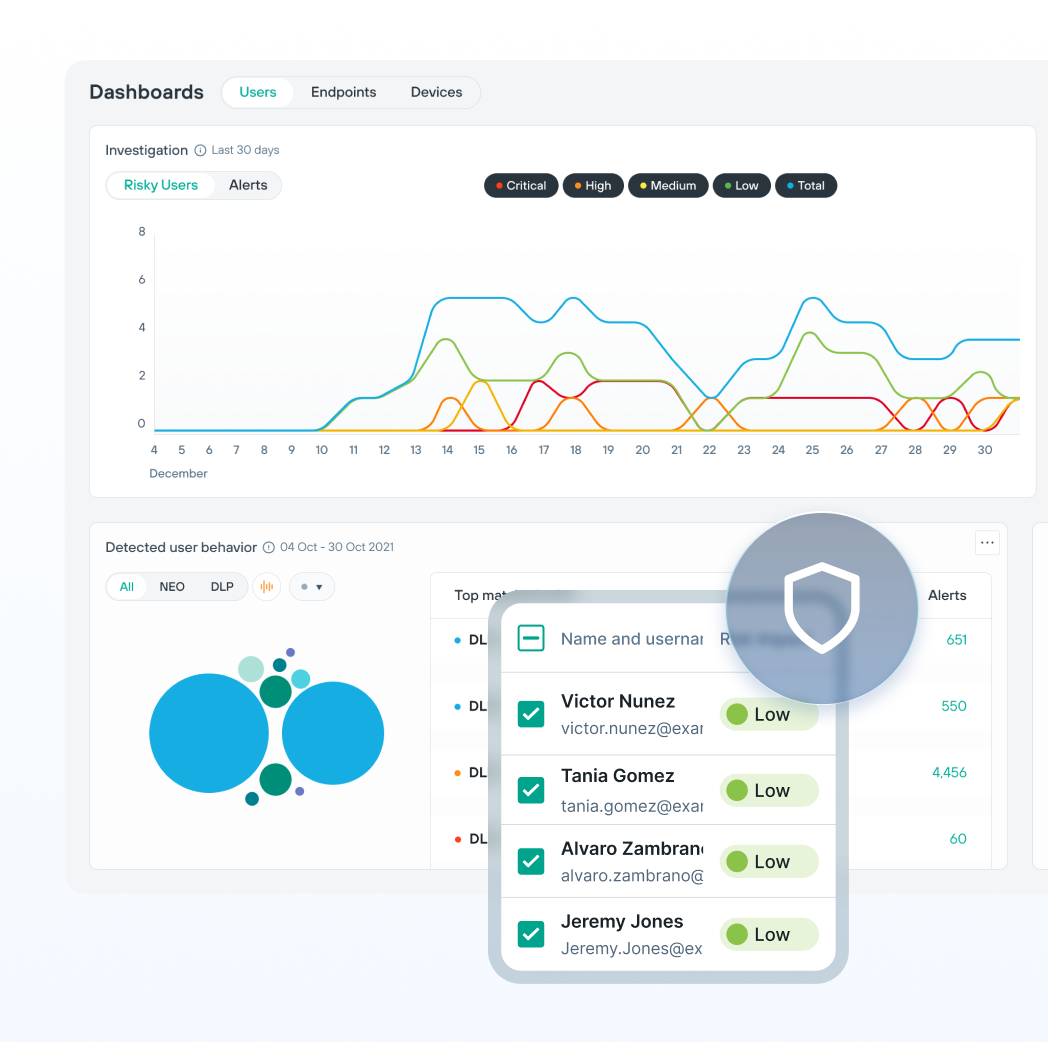
Erfahren Sie, wie Forcepoint Risk-Adaptive Protection automatisch auf riskantes Verhalten reagiert und Ihrem Team den Kontext liefert, den es braucht, um bei echten Bedrohungen zu handeln.